Hannes Riehl
Lead Consultant Customer Data
Alle Blogartikel
Agentic Commerce: KI-Agenten im Kundenkonto

Agentic Commerce ist eine Identitätsfrage
Wenn KI-Agenten im Auftrag deiner Kunden einkaufen, muss dein Shop erkennen, für wen der Agent handelt, was er darf und wann er aufhören muss.
Passwort-Weitergabe ist der falsche Weg
Teilt ein Kunde seine Zugangsdaten mit dem Agenten, kann dieser gegenüber dem Shop wie der Kunde selbst erscheinen. MFA wird dadurch nicht automatisch ausgehebelt; werden jedoch zusätzlich Sitzungen, Einmalcodes oder bereits ausgestellte Tokens weitergegeben, kann ihre Schutzwirkung unterlaufen werden. Delegierter Zugriff mit einem eigenen, begrenzten Token ist deshalb der sicherere Weg.
Klein anfangen lohnt sich
Mach Agenten-Traffic sichtbar, gib zuerst unkritische Anwendungsfälle frei und prüfe, ob dein CIAM-System delegierte Tokens ausstellen kann.
Einstieg
Wer kauft hier eigentlich ein?
Dienstagabend, kurz nach acht. Eine Kundin tippt in ihren KI-Assistenten: „Bestell mir die Druckerpatronen nach, aber nicht über 40 Euro.“ Ein paar Sekunden später klopft ein Agent an deinen Shop, will sich einloggen, sucht das passende Produkt und steht kurz vor dem Checkout. Die Kundin selbst sitzt da längst auf dem Sofa.
Für die Kundin ist das unfassbar bequem. Für deinen Shop wirft es aber eine Frage auf, die in der aktuellen Debatte erstaunlich selten gestellt wird: Wer ist das da eigentlich?
Agentic Commerce ist nämlich vor allem eine Identitätsfrage. Shop und Kundenportal müssen erkennen, für wen der Agent handelt, was er darf und wann er aufhören muss.
Grundlagen
Was ist Agentic Commerce?
Agentic Commerce bezeichnet Einkäufe und Serviceprozesse, die ein KI-Agent im Auftrag eines Menschen selbstständig erledigt, vom Suchen über das Vergleichen bis zum Bezahlen. Der Mensch gibt nur noch das Ziel und die Grenzen vor, die einzelnen Schritte übernimmt der Agent.
Das betrifft perspektivisch B2C-Shops genauso wie B2B-Portale. Erste agentische Lösungen können bereits Produkte suchen, Bestellprozesse vorbereiten oder auf freigegebene Konto- und Servicedaten zugreifen. Vollständig autonome Abläufe, die Rechnungen abrufen, Vertragsdaten ändern oder Käufe ohne erneute Bestätigung abschließen, sind jedoch noch nicht flächendeckend etabliert.
Überall, wo bisher ausschließlich ein Mensch mit Login und Passwort erwartet wurde, müssen Unternehmen künftig auch Software berücksichtigen, die in seinem Auftrag handelt.
Kurz zur Abgrenzung: In unserem Beitrag zu AI Security schauen wir auf KI-Agenten, die innerhalb deines Unternehmens arbeiten. Hier geht es um die Agenten deiner Kunden, also um Software, die von außen ins Kundenkonto will.
Herausforderung
Warum ist Agentic Commerce ein Problem für das Kundenkonto?
Heutige Kundenkonten kennen nur zwei Arten von Besuchern, Menschen und Bots, und der Agent eines echten Kunden passt in keine der beiden Schubladen. Daraus entstehen drei ganz handfeste Probleme.
Mensch oder Bot? Weder noch.
Dein Login, deine Session-Logik und deine Bot-Erkennung sind auf eine einfache Unterscheidung gebaut: Ein Mensch darf rein, ein Bot bleibt draußen. Maschinenzugriffe an sich sind dabei nichts Neues, Partnerschnittstellen laufen seit Jahren über technische Clients. Neu ist der Zugriff im Auftrag eines einzelnen Verbrauchers, mit Grenzen, die dieser selbst gesetzt hat.
Der Agent eines Kunden ist technisch gesehen ein Bot, inhaltlich ist er aber im Auftrag eines zahlenden Kunden unterwegs. Sperrst du ihn aus, verärgerst du den Kunden. Lässt du ihn rein wie einen Menschen, weißt du nicht, was er darf.
Der bequemste Weg ist der gefährlichste
Aus Kundensicht liegt die Lösung nahe: Benutzername und Passwort einfach an den Assistenten weitergeben. Dadurch kann der Agent jedoch gegenüber dem Shop wie die Kundin selbst erscheinen. Je nach Umsetzung muss er MFA zwar weiterhin durchlaufen; werden zusätzlich Sitzungen, Einmalcodes oder bereits ausgestellte Tokens weitergegeben, kann die Schutzwirkung der MFA aber unterlaufen werden.
Vor allem fehlen eine getrennte Agentenidentität, begrenzte Rechte und eine eindeutige Zuordnung der Aktionen. Der Agent erhält dann potenziell denselben Zugriff auf Adressen, Zahlungsmittel und Kontofunktionen wie die Kundin.
Bot-Abwehr trifft die Falschen
Captchas und klassische Bot-Erkennung allein lösen das Problem nicht. Sie können erwünschte automatisierte Zugriffe blockieren oder zusätzliche Reibung erzeugen, während fortgeschrittene Betrugsbots einzelne Erkennungsmechanismen umgehen können.
Trotzdem bleiben Bot-Management, Betrugserkennung und risikobasierte Prüfungen wichtige Schutzschichten. Für legitime Kundenagenten braucht es zusätzlich einen verifizierbaren Delegationsnachweis, damit der Shop sie nicht allein anhand ihres Verhaltens beurteilen muss.
Vergleich
Wie unterscheidet man den Agenten eines Kunden von einem Bot?
Entscheidend ist die Delegation: Ein legitimer Kundenagent kann nachweisen, für wen er handelt, in welchem Auftrag und mit welchen Rechten. Die folgende Übersicht zeigt, woran du die drei Typen auseinanderhältst.
| Bot | Agent ohne Delegation | Delegierter Kundenagent | |
|---|---|---|---|
| Identität | Unbekannt oder gefälscht | Gibt sich als Kunde aus (geteilte Zugangsdaten) | Eigene Agenten-Identität, an einen Kunden gebunden |
| Auftrag | Eigene Ziele (Scraping, Betrug) | Unklar, für den Shop nicht sichtbar | Vom Kunden erteilt und dokumentiert |
| Rechte | Keine, versucht sie zu erschleichen | Alle Rechte des Kunden | Eingeschränkt auf Aktion, Limit und Zeitraum |
| Nachvollziehbarkeit | Keine | Aktionen erscheinen als Aktionen des Kunden | Jede Aktion als „für Kunde X durch Agent Y“ protokolliert |
| Widerruf | Nur durch Sperren | Nur global, etwa über Passwortwechsel und das Beenden aller Sitzungen | Gezielt pro Agent, jederzeit im Self Service |
Das bedeutet konkret: Das eigentliche Risiko steckt in der mittleren Spalte. Sie wirkt harmlos, weil ein echter Kunde dahintersteht. Trotzdem bricht sie jede Sicherheitsannahme, die dein Kundenkonto bisher getroffen hat.
Delegation
Wie funktioniert delegierter Zugriff für KI-Agenten?
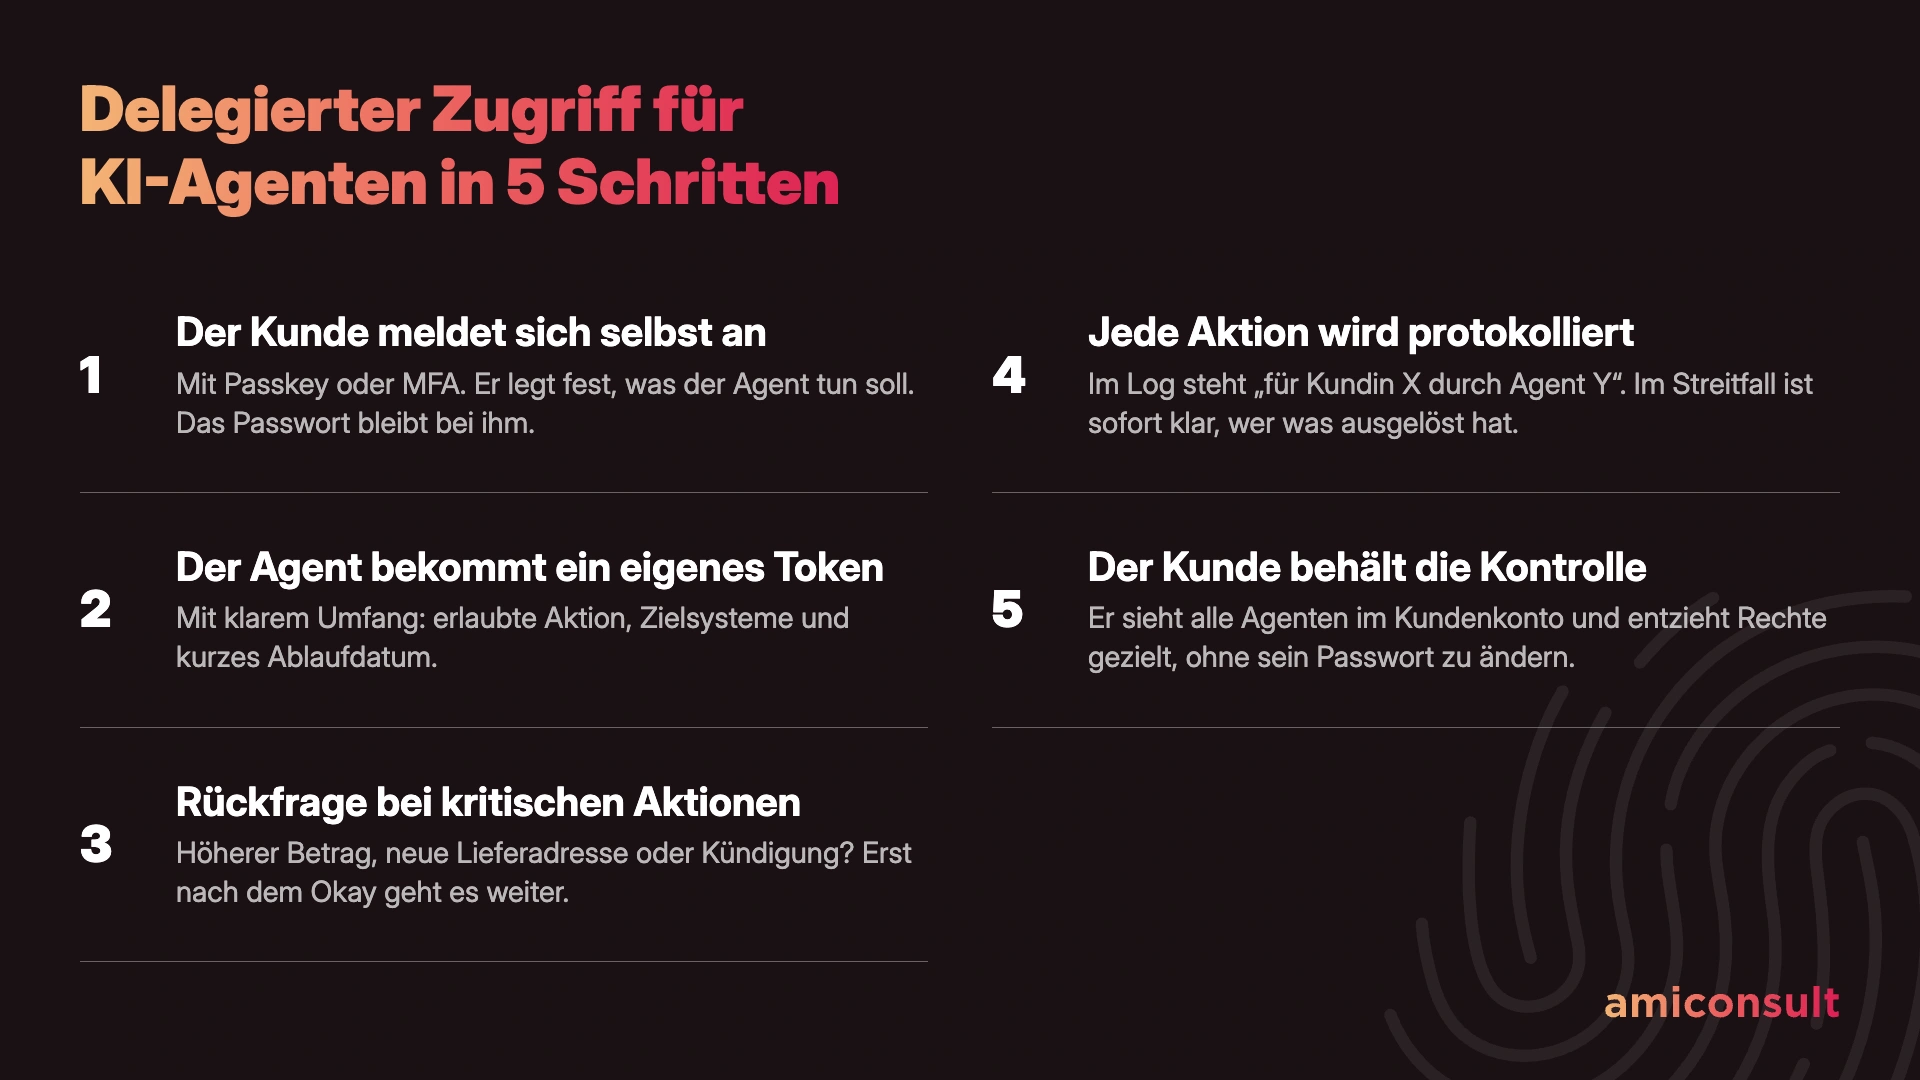
Beim delegierten Zugriff meldet sich nur der Kunde mit seinen eigenen Zugangsdaten an und stattet seinen Agenten mit einem eigenen, eng begrenzten Berechtigungsnachweis aus. Das Passwort bleibt dabei immer beim Kunden. In der Praxis sieht der Ablauf so aus:
- Der Kunde meldet sich selbst an und erteilt den Auftrag. Er authentifiziert sich wie gewohnt, gerne mit Passkey oder MFA, und legt fest, was der Agent tun soll. Zum Beispiel: „Druckerpatronen nachbestellen, maximal 40 Euro.“
- Der Agent bekommt ein eigenes Token mit klarem Umfang. Darin steht, welche Aktion erlaubt ist, für welche Zielsysteme es gilt und wie lange es verwendet werden darf. Ein kurzes Ablaufdatum und ein enger Berechtigungsumfang begrenzen den Schaden bei einem Diebstahl.
- Bei kritischen Aktionen fragt das System beim Kunden nach. Eine Zahlung über dem vereinbarten Betrag, eine neue Lieferadresse oder eine Kündigung lösen eine Rückfrage aus, etwa als Push-Nachricht aufs Smartphone. Erst nach dem Okay geht es weiter.
- Jede Aktion wird protokolliert. Im Log steht dann „für Kundin X durch Agent Y“. Im Streitfall siehst du sofort, wer was ausgelöst hat.
- Der Kunde behält die Kontrolle. Idealerweise sieht er in seinem Kundenkonto alle Agenten, denen er Rechte gegeben hat, und kann einzelne Berechtigungen gezielt entziehen, ohne gleich sein Passwort ändern oder alle Sitzungen beenden zu müssen.
Das Gute daran: Du musst nicht bei null anfangen. OAuth bietet ein etabliertes Fundament für delegierte Zugriffe. OAuth 2.0 Token Exchange nach RFC 8693 kann dabei Delegation und Identitätsverkettung abbilden, wenn Subjekt und handelnder Akteur getrennt repräsentiert und vom Autorisierungsserver geprüft werden.
Für die inhaltliche Begrenzung, also das Limit von 40 Euro und die Beschränkung auf eine bestimmte Produktkategorie, sind Rich Authorization Requests nach RFC 9396 der passende Baustein.
Für feinere Laufzeitentscheidungen arbeitet die OpenID Foundation im Rahmen von AuthZEN an ergänzenden Spezifikationen. Der Access Request and Approval Profile liegt derzeit als Working Group Draft vor und beschreibt Abläufe, in denen vor einer erneuten Autorisierungsentscheidung zunächst Voraussetzungen wie eine Freigabe, Einwilligung oder zusätzliche Prüfung erfüllt werden müssen. Die Bausteine sind also vorhanden, ergeben aber noch keinen vollständigen, überall interoperablen Standard für Agentic Commerce.
Daten und Einwilligungen
Was bedeutet Agentic Commerce für Einwilligungen und Profile?
Agentic Commerce zwingt dich, drei Bereiche neu zu denken, die bisher stillschweigend davon ausgingen, dass immer ein Mensch vor dem Bildschirm sitzt: Einwilligungen, Profildaten und Betrugserkennung. Wir bleiben hier bewusst auf der technischen Seite, die rechtliche Bewertung gehört in die Hände deiner Datenschutz- und Rechtsabteilung.
Einwilligungen
Ein Beispiel: Die Kundin hat dem Empfang eines Newsletters zugestimmt. Diese Einwilligung beantwortet nicht automatisch die separate Frage, ob ein Agent Angebote aus dem Kundenkonto abrufen, auswerten oder Daten an einen Drittanbieter übermitteln darf.
Technisch brauchst du deshalb ein Berechtigungs- und Consent-Modell, das Zweck, Datenumfang, Empfänger und Agent getrennt abbilden kann. Ob dafür rechtlich eine zusätzliche Einwilligung erforderlich ist oder eine andere Rechtsgrundlage greift, muss die Datenschutz- und Rechtsabteilung für den konkreten Ablauf bewerten.
Wie Einwilligungen schon beim Login sauber erfasst werden, haben wir in unserem Beitrag zu Social Login beschrieben.
Profildaten
Nicht jedes Feld im Kundenprofil gehört in die Reichweite eines Agenten. Ob Lieferadresse oder Bestellhistorie für eine Nachbestellung erforderlich sind, hängt vom konkreten Zweck und vom Prinzip der Datenminimierung ab. Besonders schutzbedürftig oder missbrauchsrelevant können etwa Geburtsdatum, Zahlungsdaten und Änderungen an E-Mail-Adresse, Lieferadresse oder Wiederherstellungsoptionen sein.
Hier hilft eine klare Einteilung in Daten, die ein Agent für einen bestimmten Auftrag lesen darf, Daten, die er unter definierten Bedingungen ändern darf, und Daten oder Aktionen, die eine erneute Bestätigung durch den Menschen erfordern.
Betrugserkennung
Agenten verhalten sich anders als Menschen. Sie klicken schneller, bestellen nachts um drei und brauchen keine Pause zwischen zwei Formularfeldern. Betrugsregeln, die auf menschliches Verhalten trainiert sind, schlagen dann falsch Alarm.
Die Lösung: Führ Agenten als eigene Kategorie, mit eigenen Normalwerten und eigenen Schwellen.
B2B
Was ändert sich bei Agentic Commerce im B2B?
Im B2B handelt ein Agent für eine Person und gleichzeitig für deren Unternehmen, deshalb braucht er Firmenrollen, Budgetgrenzen und Freigabewege. Genau hier wird es spannend, und genau hier greifen die üblichen Marketing-Betrachtungen zu kurz.
Stell dir vor, ein Einkäufer bei einem Maschinenbauer lässt seinen Agenten Ersatzteile im Portal eines Zulieferers bestellen. Der Agent muss dann wissen:
- Welche Rolle hat der Einkäufer im Unternehmen? Darf er nur für seinen Standort bestellen oder für die ganze Gruppe?
- Welches Budget gilt? Bis 5.000 Euro freihändig, darüber mit Freigabe der Abteilungsleitung?
- Welche Freigabewege gibt es? Wer bekommt die Rückfrage, wenn der Agent eine Grenze erreicht, der Einkäufer selbst oder sein Vorgesetzter?
- Was passiert beim Ausscheiden? Verlässt der Einkäufer das Unternehmen, müssen auch alle Agenten, die er beauftragt hat, sofort ihre Rechte verlieren.
Kurz gesagt: Der Agent erbt ein ganzes Geflecht aus Organisation, Rollen und Regeln. Wer im B2B-Portal schon heute sauber mit delegierter Administration arbeitet, hat hier einen klaren Vorsprung.
Wie das aussehen kann, zeigen wir in unseren Beiträgen zu User Self Service im B2B und Partner Identity Management.
Ist dein Kundenkonto bereit für KI-Agenten?
Wir prüfen mit dir, ob dein CIAM-System delegierte Zugriffe für KI-Agenten sicher abbilden kann und wo die Lücken liegen.
Praxis
Wie fangen Unternehmen jetzt pragmatisch an?
Am besten klein und messbar: erst Agenten-Traffic sichtbar machen, dann unkritische Anwendungsfälle freigeben und parallel prüfen, ob dein CIAM-System delegierte Tokens beherrscht. Unser Expertenrat bei amiconsult sieht vier Schritte vor:
FAQ
Häufige Fragen zu Agentic Commerce und CIAM
Was ist der Unterschied zwischen Agentic Commerce und E-Commerce?
Im klassischen E-Commerce klickt sich ein Mensch selbst durch Shop und Checkout. Bei Agentic Commerce übernimmt ein KI-Agent diese Schritte im Auftrag des Menschen, der nur noch Ziel und Grenzen vorgibt. Für den Shop bedeutet das: Am anderen Ende sitzt Software, die nachweisen muss, für wen sie handelt und was sie darf.
Darf ein KI-Agent mit den Zugangsdaten eines Kunden einkaufen?
Technisch kann das funktionieren, sicher ist es nicht. Durch die Weitergabe von Zugangsdaten kann der Agent gegenüber dem Shop wie der Kunde selbst erscheinen. MFA muss je nach Umsetzung zwar weiterhin durchlaufen werden; werden zusätzlich Sitzungen, Einmalcodes oder bereits ausgestellte Tokens weitergegeben, kann ihre Schutzwirkung unterlaufen werden. Außerdem fehlen eine getrennte Agentenidentität, begrenzte Rechte und eine eindeutige Zuordnung der Aktionen. Besser ist delegierter Zugriff: Der Kunde meldet sich selbst an und erteilt die Freigabe. Ein Autorisierungsserver beziehungsweise das CIAM-System stellt dem Agenten daraufhin ein eigenes, zeitlich und inhaltlich begrenztes Token aus, das gezielt widerrufen werden kann.
Wie erkennt ein Shop, ob ein Agent im Auftrag eines echten Kunden handelt?
An einer nachweisbaren Delegation. Ein legitimer Agent legt einen Berechtigungsnachweis vor, den ein vertrauenswürdiger Autorisierungsserver auf Grundlage der Freigabe des Kunden ausgestellt hat. Daraus sollte hervorgehen, für wen der Agent handelt, welcher Agent beziehungsweise Client handelt, welche Ressourcen und Aktionen freigegeben sind und wie lange die Berechtigung gilt. Agenten ohne einen solchen Nachweis behandelt der Shop grundsätzlich wie andere nicht verifizierte automatisierte Zugriffe und bewertet sie nach seinen Sicherheits- und Risikoregeln.
Brauche ich für Agentic Commerce ein neues CIAM-System?
Nicht zwingend. Moderne CIAM-Plattformen bringen häufig einzelne benötigte Bausteine mit, etwa OAuth-basierte Delegation, eingeschränkte Tokens, Step-up-Authentifizierung oder detaillierte Protokollierung. Ob sie darüber hinaus Agenten als getrennte Identitäten mit eigener Registrierung, Lebenszyklusverwaltung, Anzeige und gezieltem Widerruf abbilden können, unterscheidet sich jedoch deutlich nach Produkt und Konfiguration. Eine Bestandsaufnahme sollte deshalb Funktionen, unterstützte Standards und notwendige Erweiterungen getrennt prüfen.
Wer haftet, wenn ein Agent falsch bestellt?
Das ist eine juristische Frage, die du mit deiner Rechtsabteilung klären solltest. Technisch kannst du aber dafür sorgen, dass sie überhaupt beantwortbar wird: Mit klaren Aufträgen, begrenzten Rechten und lückenloser Protokollierung „für Kunde X durch Agent Y“ lässt sich jederzeit nachvollziehen, wer was ausgelöst hat.
Fazit
Ohne Identität kein Vertrauen
Wer die Agenten seiner Kunden nicht kennt, kann ihnen weder vertrauen noch Grenzen setzen. Über Agentic Commerce entscheidet deshalb das Kundenkonto, genauer gesagt die Frage, wer wem welche Rechte gibt.
Wenn du wissen willst, wie fit dein CIAM-System für KI-Agenten ist, schreib uns gerne eine Nachricht und wir schauen zusammen drauf.
Dieser Beitrag entstand mit KI-Unterstützung. Veröffentlicht von amiconsult GmbH, fachlich geprüft von Christian Hörl.