Hannes Riehl
Head of Architecture
Alle Blogartikel
Single Sign On (SSO): Was es ist, wie es funktioniert und wann es sich lohnt

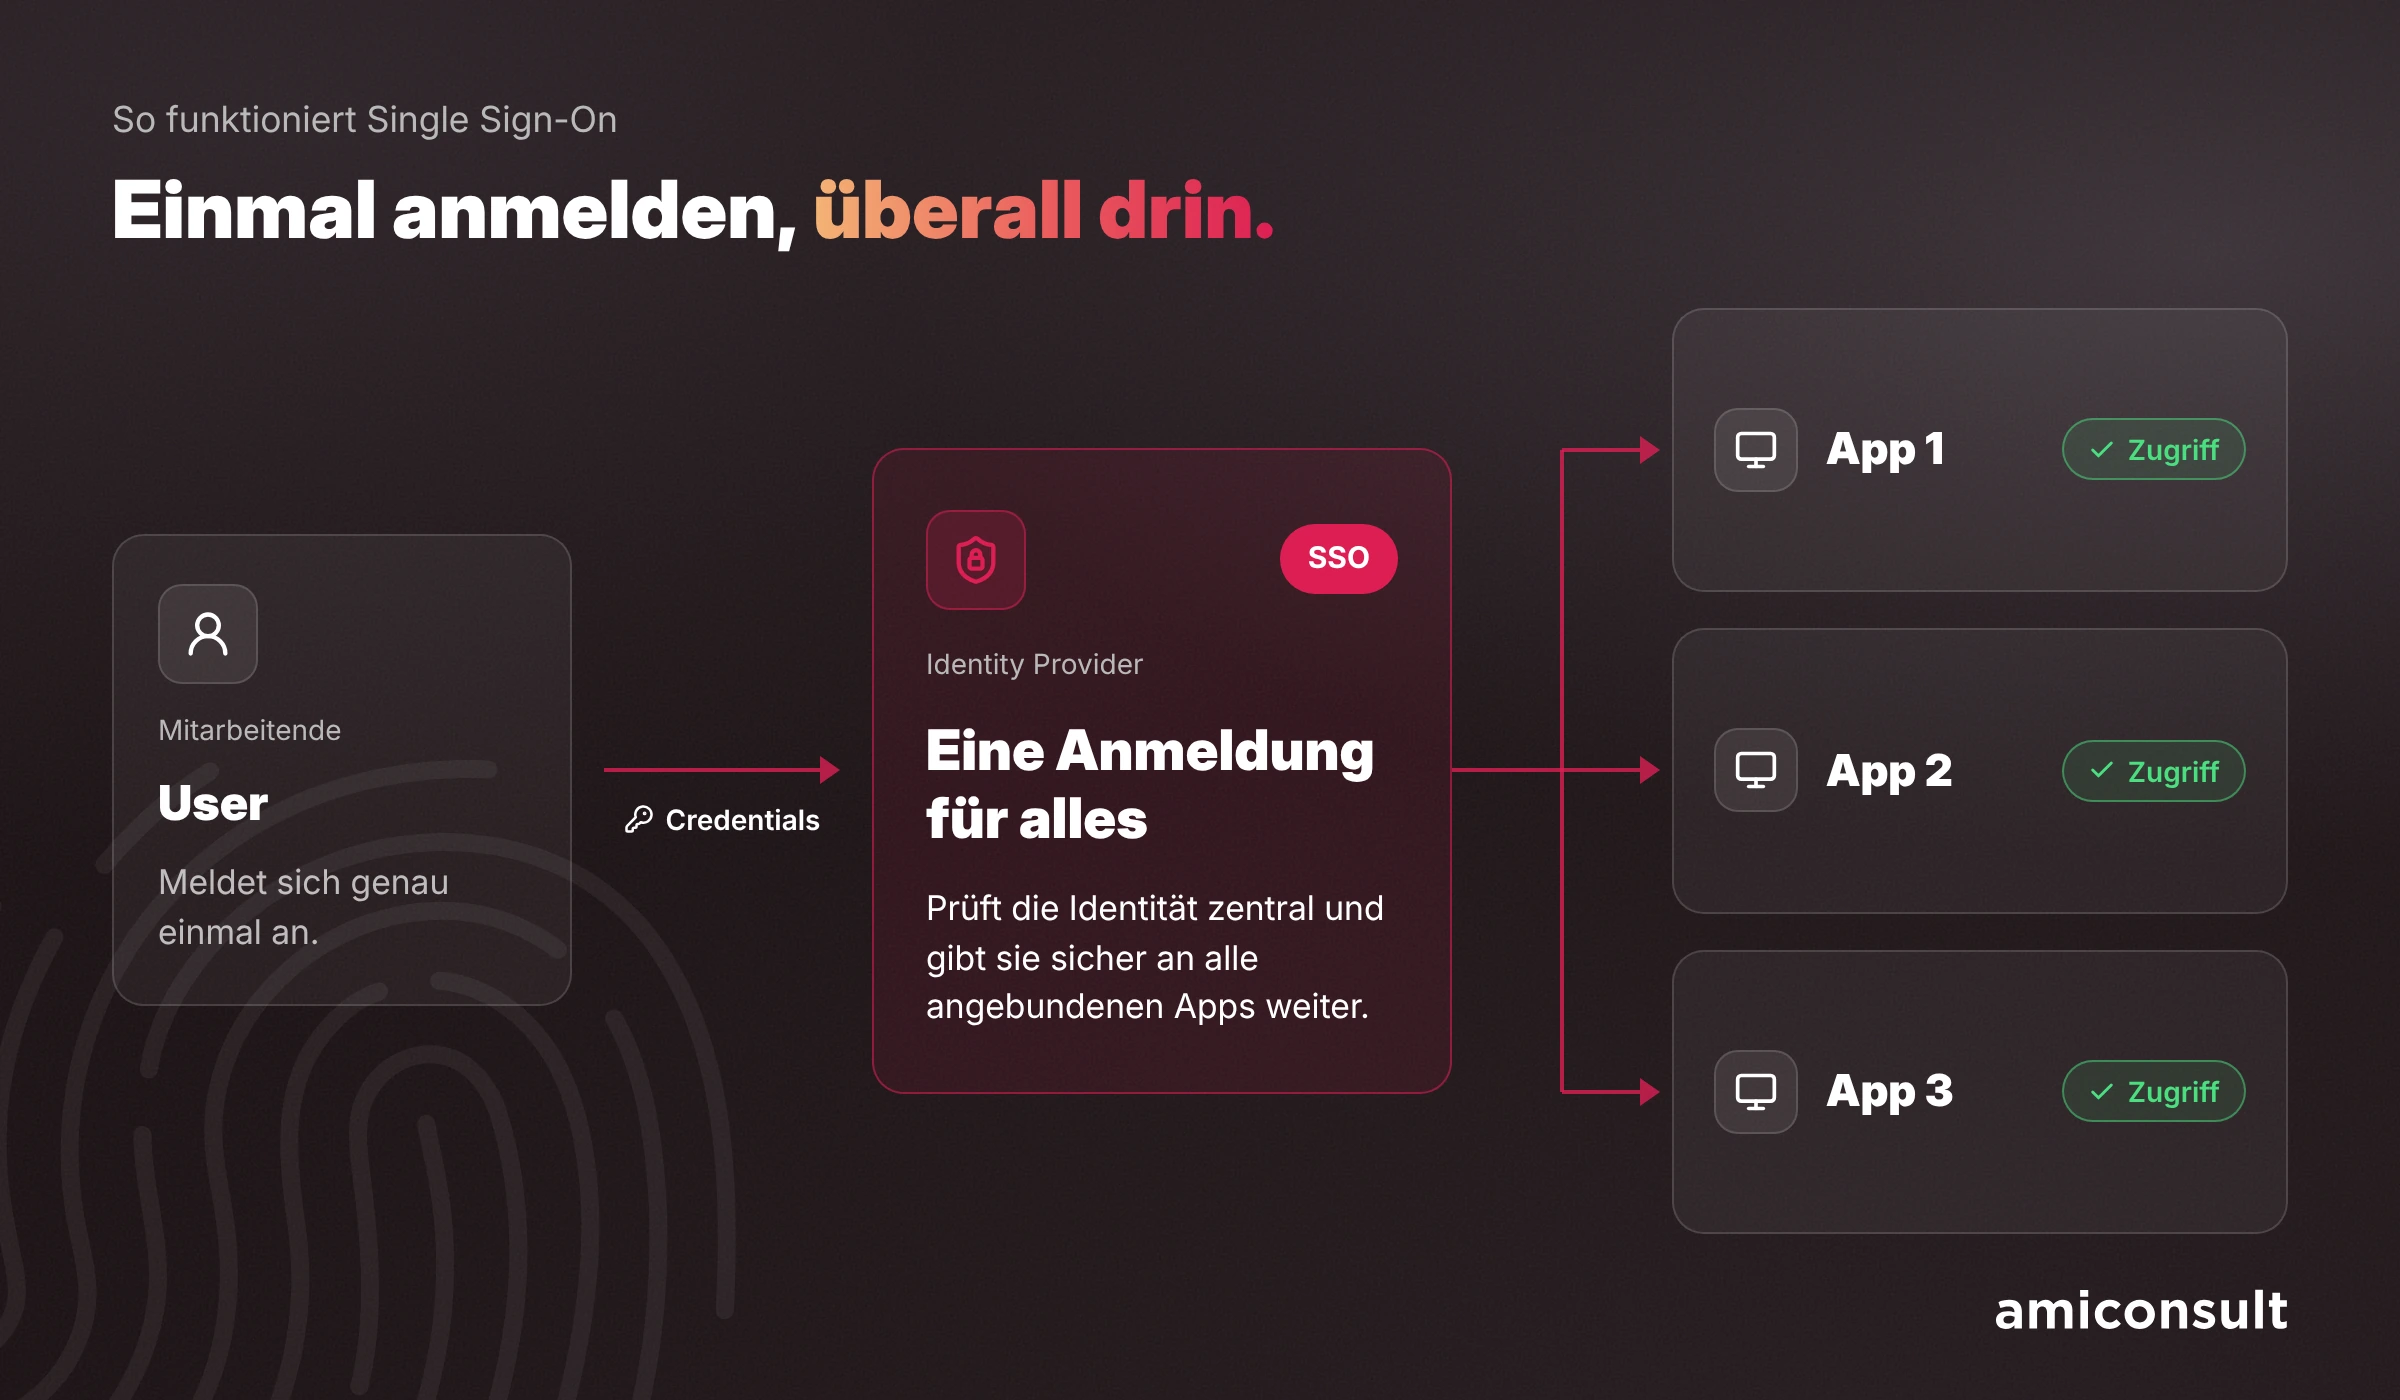
Einmal anmelden, überall drin
Single Sign On (SSO) ist ein Anmeldeverfahren, bei dem du dich einmal anmeldest und danach ohne weiteren Login auf alle angebundenen Anwendungen zugreifst.
Zentraler Identity Provider
Ein zentraler Identity Provider prüft deine Identität und bestätigt sie den Anwendungen per Token. Die gängigsten Protokolle dafür sind SAML 2.0 und OpenID Connect.
Sicher mit MFA und Passkeys
Richtig umgesetzt erhöht SSO die Sicherheit, im Workforce IAM genauso wie im Customer IAM. Entscheidend ist ein starker zentraler Login mit MFA oder Passkeys.
Einfache Authentifizierung
Was ist Single Sign On?
Montagmorgen, 8:30 Uhr. Laptop auf, Outlook will ein Passwort. Dann Teams. Dann das Ticketsystem, SAP und irgendwann noch das HR-Portal, das du nur zweimal im Jahr brauchst und dessen Passwort du natürlich vergessen hast. Kommt dir bekannt vor? Genau dieses Problem löst Single Sign On.
Single Sign On, kurz SSO, ist ein Authentifizierungsverfahren. Du meldest dich einmal an und bist danach für alle angebundenen Anwendungen eingeloggt. Kein zweites Passwort, kein dritter Login. Die SSO-Bedeutung steckt schon im Namen: ein einziger (single) Anmeldevorgang (sign on).
Wichtig dabei: SSO bedeutet nicht, dass überall dasselbe Passwort hinterlegt ist. Die Anwendungen bekommen dein Passwort gar nicht zu sehen. Sie vertrauen stattdessen einer zentralen Stelle, die dich bereits geprüft hat. Und genau das macht den Unterschied zum Passwortmanager oder zum „überall gleiches Passwort“-Prinzip, das wir in der Praxis leider immer noch viel zu oft sehen. Auch das BSI beschreibt SSO genau so.
Der Ablauf
Wie funktioniert Single Sign On?
Im Kern läuft SSO über eine zentrale Stelle, die deine Identität prüft und den Anwendungen sagt: „Passt, die Person kenne ich.“ Das läuft in fünf Schritten ab:
Identity Provider und Service Provider
Zwei Begriffe begegnen dir beim Thema SSO ständig. Der Identity Provider (IdP) ist die zentrale Stelle, die dich authentifiziert, zum Beispiel Microsoft Entra ID, Okta oder Keycloak. Der Service Provider (SP) ist die Anwendung, auf die du zugreifen willst.
Der SP verlässt sich auf den IdP, statt selbst Passwörter zu verwalten. Das bedeutet konkret: Neue Anwendungen bindest du einmal an den IdP an und schon gelten dort dieselben Anmelderegeln wie überall sonst.
Token und Sessions
Das Token ist sozusagen dein digitaler Besucherausweis. Es ist zeitlich begrenzt und digital signiert, damit niemand es fälschen kann. Läuft es ab, holt sich die Anwendung beim IdP ein neues, solange deine Session dort noch gültig ist.
Wie lange Tokens und Sessions laufen, legst du selbst fest. Kurz gesagt: Je sensibler die Anwendung, desto kürzer sollte die Laufzeit sein.
Single Logout
Was beim Einloggen so bequem ist, wird beim Ausloggen gern vergessen. Single Logout (SLO) sorgt dafür, dass du mit einem Klick aus allen angebundenen Anwendungen abgemeldet wirst und nicht nur aus der, in der du gerade bist.
Gerade an geteilten Rechnern im Werk, in der Klinik oder im Shop ist das ein echtes Sicherheitsthema. SLO gehört übrigens zu den Dingen, die in Projekten am häufigsten untergehen.
Protokolle
SSO-Protokolle im Überblick
Damit IdP und Anwendung sich verstehen, brauchen sie eine gemeinsame Sprache. Und genau hier kommen die SSO-Protokolle ins Spiel. Du musst sie nicht im Detail implementieren können, aber es hilft enorm zu wissen, welches wofür gedacht ist.
SAML 2.0
SAML (Security Assertion Markup Language) ist der Klassiker im Unternehmensumfeld. Der IdP schickt der Anwendung eine signierte XML-Nachricht, die sogenannte Assertion, mit deinen Identitätsdaten. Viele etablierte Business-Anwendungen wie SAP, Salesforce oder ältere Webportale setzen auf SAML. Es ist bewährt und stabil, fühlt sich aber in modernen Web- und Mobile-Apps etwas schwerfällig an.
OAuth 2.0 und OpenID Connect
OAuth 2.0 ist streng genommen kein Anmeldeprotokoll, sondern regelt Berechtigungen: Eine App darf in deinem Namen auf etwas zugreifen, etwa auf deinen Kalender. Das Login obendrauf liefert OpenID Connect (OIDC). OIDC baut auf OAuth 2.0 auf, arbeitet mit schlanken JSON Web Tokens (JWT) und ist heute der Standard für neue Web-, Mobile- und Cloud-Anwendungen. Auch das „Mit Google anmelden“ im Onlineshop läuft über OIDC, mehr dazu in unserem Artikel zu Social Login.
SAML vs. OIDC: Welches Protokoll wann?
| SAML 2.0 | OpenID Connect | |
|---|---|---|
| Datenformat | XML | JSON (JWT) |
| Typischer Einsatz | Etablierte Business-Anwendungen, B2B-Föderation | Moderne Web-Apps, Mobile Apps, APIs, Kundenportale |
| Mobile-tauglich | eingeschränkt | ja |
| Komplexität der Einrichtung | eher hoch | eher gering |
| Beispiele | SAP, Salesforce, ältere Intranets | Microsoft 365, Social Login, eigene Apps |
Das Ergebnis? In den meisten Unternehmen brauchst du beides. Ein guter IdP spricht deshalb alle gängigen Protokolle.
Pro und Contra
Vorteile und Nachteile von Single Sign On
SSO klingt nach reinem Komfort. Tatsächlich profitieren aber gleich mehrere Seiten davon, die Nutzer, die IT und die Security. Ganz ohne Haken ist es trotzdem nicht.
Kurz gesagt: Die Vorteile überwiegen klar, wenn du die Nachteile von Anfang an einplanst.
Sicher?
Wie sicher ist Single Sign On?
Du fragst dich vielleicht, ob es nicht riskant ist, alles an einem einzigen Login aufzuhängen. Berechtigte Frage. Die kurze Antwort: Richtig umgesetzt ist SSO sicherer als die Alternative.
SSO plus MFA: das Duo, das du brauchst
SSO allein ist kein Sicherheitskonzept. Erst zusammen mit der Multifaktor-Authentifizierung wird ein Schuh draus: Du sicherst den einen zentralen Login besonders stark ab und profitierst davon in jeder Anwendung. Noch einen Schritt weiter gehen Passkeys, die Phishing praktisch ins Leere laufen lassen.
Ein Beispiel: Stell dir vor, ein Mitarbeiter gibt sein Passwort auf einer gefälschten Login-Seite ein. Mit Passkey bekommt der Angreifer schlicht nichts, womit er sich anmelden könnte.
IAM, CIAM und Zero Trust
SSO im Unternehmen: Workforce IAM, CIAM und Zero Trust
Single Sign On ist kein Einzelprojekt, sondern ein Baustein im größeren Bild des Identity & Access Management (IAM). SSO regelt, wie du dich anmeldest. IAM regelt darüber hinaus, wer überhaupt welche Zugriffe bekommt, wie lange und wer das genehmigt hat.
SSO für Mitarbeitende
Im Workforce IAM sorgt SSO dafür, dass Mitarbeitende mit einem Firmenkonto auf alle Tools zugreifen. Zusammen mit einem sauberen Joiner-Mover-Leaver-Prozess bekommt jemand am ersten Tag alle nötigen Zugänge und verliert sie am letzten Tag auch wieder. Und zwar komplett.
SSO für Kunden
Im Customer Identity & Access Management (CIAM) geht es um deine Kundinnen und Kunden. Ein Konto für Onlineshop, Kundenportal, App und Newsletter-Center, statt vier Registrierungen. Das senkt Abbrüche im Checkout und liefert dir ein einheitliches Kundenprofil. Lösungen wie die SAP Customer Data Cloud bringen das direkt mit.
SSO und Zero Trust
„Einmal anmelden, überall rein“ klingt erst mal nach dem Gegenteil von Zero Trust. Ist es aber nicht. Gerade weil die Anmeldung zentral läuft, kann der IdP bei jedem Zugriff den Kontext prüfen: Welches Gerät, welcher Standort, wie sensibel ist die Anwendung?
Bei Bedarf fordert er eine zusätzliche Bestätigung an. SSO wird so zur Grundlage für Zero Trust statt zum Widerspruch.
Use Case
So sieht SSO in der Praxis aus
Ein Beispiel: Stell dir einen Onlinehändler vor, der neben dem Shop ein Kundenportal, eine App und ein Bonusprogramm betreibt. Früher hatte jede Plattform ihren eigenen Login. Mit SSO sieht das so aus:
FAQ
Häufige Fragen zu Single Sign On
Was versteht man unter Single Sign On?
Single Sign On ist ein Anmeldeverfahren, bei dem du dich einmal zentral anmeldest und danach ohne erneuten Login auf mehrere Anwendungen zugreifen kannst. Die Anwendungen vertrauen dabei einem zentralen Identity Provider.
Wie funktioniert Single Sign On?
Du meldest dich beim Identity Provider an. Der bestätigt deine Identität per signiertem Token gegenüber jeder Anwendung, die du öffnest. Solange deine Session gültig ist, musst du dich nicht erneut anmelden.
Ist Single Sign On sicher?
Ja, wenn es richtig umgesetzt ist. SSO reduziert die Zahl der Passwörter und bündelt die Absicherung an einer Stelle. Entscheidend ist, den zentralen Login mit MFA oder Passkeys zu schützen und den Identity Provider hochverfügbar zu betreiben.
Was ist ein Single-Sign-On-Verfahren?
Damit ist das technische Protokoll gemeint, über das Identity Provider und Anwendung kommunizieren. Die wichtigsten sind SAML 2.0, OpenID Connect und im Windows-Netzwerk Kerberos.
Was ist der Unterschied zwischen SSO und einem Passwortmanager?
Ein Passwortmanager speichert viele verschiedene Passwörter und füllt sie für dich aus. Bei SSO gibt es für die angebundenen Anwendungen gar kein eigenes Passwort mehr, sie verlassen sich auf die zentrale Anmeldung.
Fazit
Einmal anmelden, alles im Griff
Single Sign On ist weit mehr als ein Komfort-Feature. Richtig aufgesetzt sparst du deinen Nutzern Zeit und Nerven, entlastest den Helpdesk und hebst gleichzeitig dein Sicherheitsniveau.
Der Schlüssel liegt in den Details: das passende Protokoll pro Anwendung, ein starker zentraler Login mit MFA oder Passkeys und Session-Regeln, die zu deinen Anwendungen passen. Das bedeutet konkret: Wenn du SSO planst, denk es von Anfang an als Teil deiner IAM-Strategie und nicht als Insellösung.
Unterstützung gefällig?
Du willst SSO einführen, neue Anwendungen anbinden oder deine bestehende Lösung auf den Prüfstand stellen? Dann wende dich gerne an uns. Wir haben schon so einige SSO-Projekte begleitet, von SAP bis zur Kunden-App, und teilen unser Wissen gerne mit dir.
Dieser Beitrag entstand mit KI-Unterstützung. Veröffentlicht von amiconsult GmbH, fachlich geprüft von Sina Ruland.