Tim Lipphardt
Head of Consulting
Alle Blogartikel
Just-in-Time Access: Schluss mit Dauer-Adminrechten

Was ist Just-in-Time Access?
Adminrechte gibt es nur für eine konkrete Aufgabe und nur für einen begrenzten Zeitraum, danach verfallen sie automatisch. Das Ziel heißt Zero Standing Privileges: Niemand hat mehr dauerhaft Adminrechte.
Warum Dauerrechte gefährlich sind
Werden die Zugangsdaten eines Kontos mit dauerhaften Adminrechten gestohlen, können Angreifer es sofort und jederzeit nutzen. Das betrifft nicht nur IT-Admins, sondern auch Dienstleister, Notfallkonten und Fachbereiche. Im Audit fehlt außerdem die Begründung, warum jemand ein Recht hatte.
So kommst du dahin
Am Anfang steht eine Inventur aller privilegierten Konten, danach befristest du Rollen und führst Freigaben per Workflow ein. Ein PAM-Tool setzt das über alle Systeme hinweg einheitlich durch, dein IGA-Tool regelt, wer Adminrechte überhaupt beantragen darf. Abgesicherte Notfallkonten für den Fall, dass das System ausfällt, gehören von Anfang an dazu.
Privilegierte Zugriffe
Rund um die Uhr Admin, auch nachts um drei
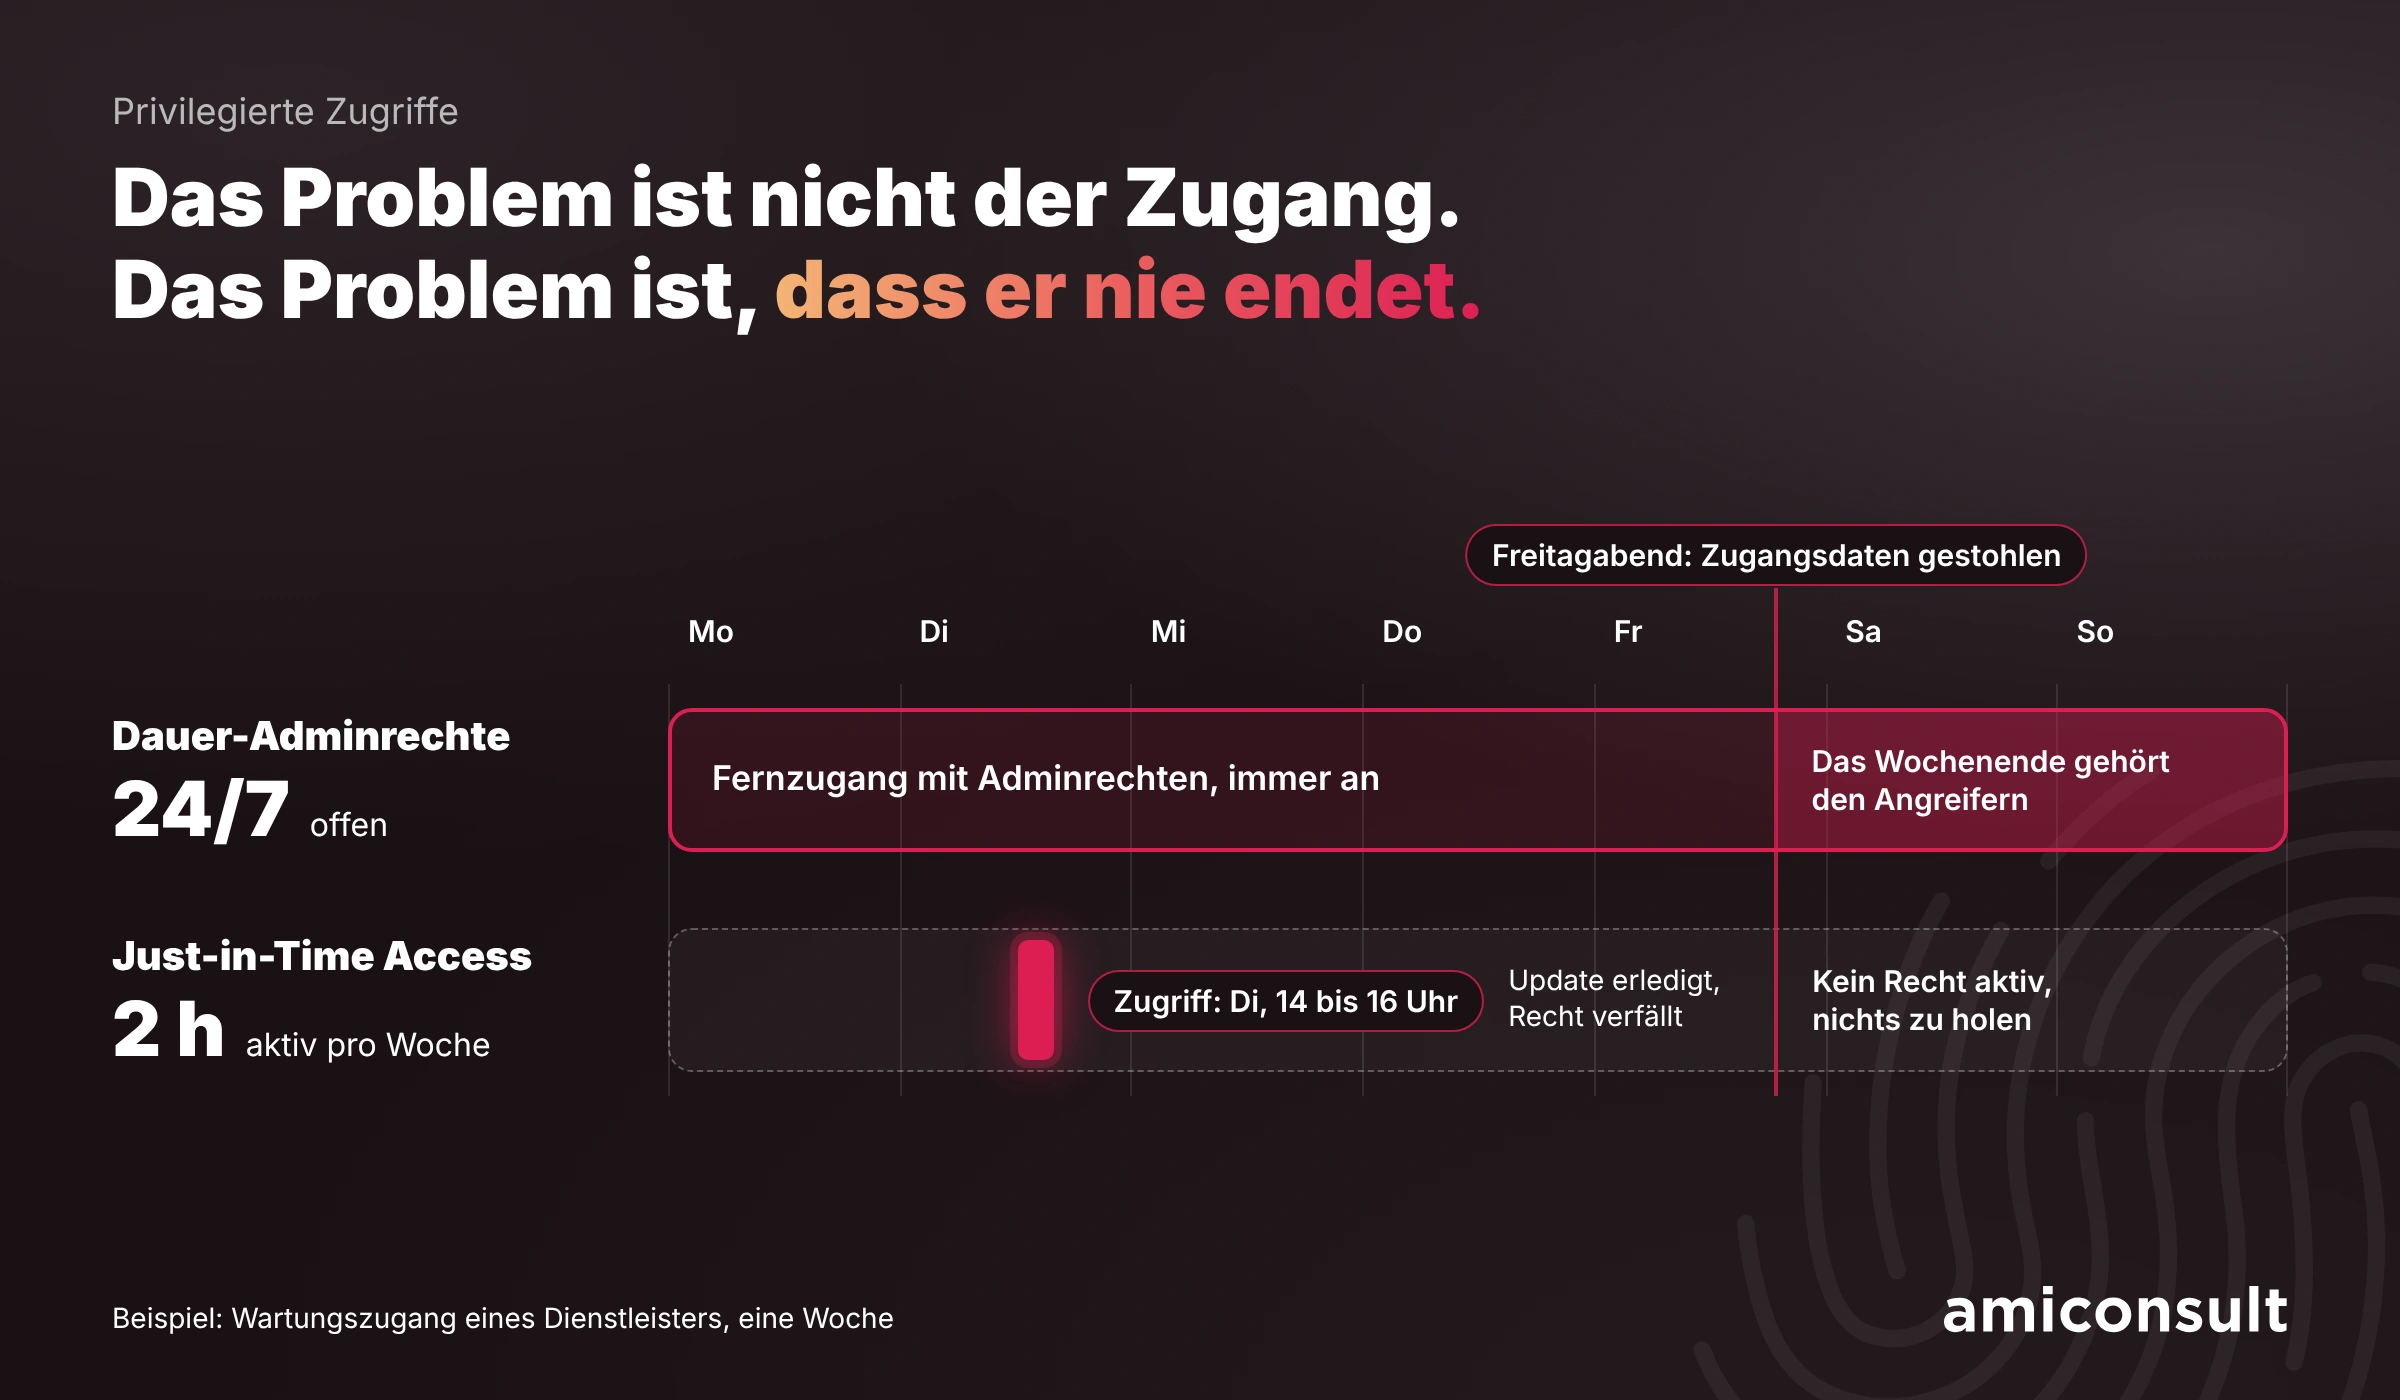
Ein Beispiel: Dein Wartungsdienstleister hat seit Jahren einen Fernzugang mit Adminrechten auf die Produktionsserver. Gebraucht wird er alle paar Wochen für ein Update, den Rest der Zeit liegt er einfach da.
Jetzt landen die Zugangsdaten an einem Freitagabend bei Angreifern. Niemand merkt etwas, denn der Account ist ja legitim. Das Wochenende gehört ihnen.
Kurz gesagt: Das Problem ist nicht der Zugang an sich. Das Problem ist, dass er nie endet. Und genau hier kommt Just-in-Time Access ins Spiel.
Grundlagen
Was ist Just-in-Time Access?
Just-in-Time Access (JIT) vergibt privilegierte Rechte nur für eine konkrete Aufgabe und nur für einen begrenzten Zeitraum. Danach verfallen sie automatisch.
Oft fallen in dem Zusammenhang zwei weitere Begriffe. So hängen sie zusammen:
| Prinzip | Beantwortet die Frage | Beispiel |
|---|---|---|
| Least Privilege | Welche Rechte? | Admin auf genau dem einen Server, nicht auf der ganzen Domäne |
| Just-in-Time | Wann und wie lange? | Heute von 14 bis 16 Uhr |
| Zero Standing Privileges | Wo willst du hin? | Niemand hat dauerhaft Adminrechte |
Least Privilege begrenzt also den Umfang, JIT die Zeit. Was Privileged Access Management (PAM) grundsätzlich ist, haben wir in unserem Artikel Was ist PAM? erklärt.
Das Problem
Was kosten Dauer-Adminrechte wirklich?
Jeder gestohlene Zugang wird zum Generalschlüssel
Gestohlene Zugangsdaten gehören zu den häufigsten Einfallstoren. Laut Verizon Data Breach Investigations Report 2025 waren kompromittierte Credentials bei 22 % der untersuchten Datenpannen der erste Einstiegspunkt. Trifft es ein Konto mit Dauer-Adminrechten, haben Angreifer sofort freie Bahn.
Nicht nur die IT-Admins
Privilegiert sind nicht nur Domain-Admins. Typische Dauerrechte aus der Praxis:
Im Audit fehlt die Begründung
Fragt die Revision, warum jemand im März Zugriff auf die Finanzdatenbank hatte, lautet die ehrliche Antwort: weil er ihn immer hat. Mit JIT steht zu jeder Freigabe dabei, wer, wann, wie lange und warum.
Der Weg
Wie kommst du zu Zero Standing Privileges?
Zero Standing Privileges bedeutet: Niemand hat mehr dauerhaft privilegierte Rechte, weder Admins noch Dienstleister oder Fachbereiche, und jedes Adminrecht entsteht erst, wenn es für eine konkrete Aufgabe gebraucht wird. Du kommst in vier Stufen dahin.
Stufe 1: Inventur, noch vor dem Tool
Viele Unternehmen starten mit der Frage, welches PAM-Tool sie einführen sollen. Verständlich, aber zu früh. Solange du nicht weißt, wie viele privilegierte Konten es gibt, wo sie liegen und wem sie gehören, kannst du weder den Umfang des Projekts abschätzen noch klare Anforderungen an ein Tool formulieren.
Hier lohnt sich die Suche:
- Admin-Gruppen im Active Directory
- Admin-Rollen in Cloud-Plattformen und SaaS-Anwendungen
- lokale Adminrechte auf Endgeräten
- Zugänge von Dienstleistern und externen Partnern
- Notfall- und Sonderkonten in Fachanwendungen
- Service Accounts
Zu jedem Konto stellst du drei Fragen: Wem gehört es? Wofür wird es gebraucht? Wann wurde es zuletzt genutzt?
Konten, auf die keine Antwort kommt, sind deine ersten Kandidaten. Ein Quick Win für die erste Woche: Zähl deine Domain-Admins und frag bei jedem nach, ob er das Recht wirklich jeden Tag braucht.
Das Ergebnis ist dein Fahrplan: welche Systeme das PAM-Tool anbinden muss, welche Konten zuerst drankommen und wo Bordmittel als Übergang reichen. Wie du daraus Anforderungen an ein Tool ableitest, liest du in unserem Artikel IAM-System auswählen.
Stufe 2: Dauerrechte befristen
Statt dauerhafter Mitgliedschaft in einer Admin-Gruppe bekommen Nutzer die Berechtigung, die Rolle bei Bedarf für ein paar Stunden zu aktivieren.
Stufe 3: Freigabe per Workflow
Wer Rechte braucht, stellt einen Antrag mit Begründung. Jemand genehmigt, die Rechte laufen automatisch ab, und auf Wunsch wird die Sitzung aufgezeichnet.
Stufe 4: Zero Standing Privileges
Rechte oder sogar ganze Konten entstehen erst, wenn sie gebraucht werden, und verschwinden danach wieder. Dann gibt es schlicht nichts mehr, das man dauerhaft stehlen kann.
Notfall
Was ist ein Break Glass Account und warum brauchst du ihn trotzdem?
Ein Break Glass Account ist ein Notfallkonto mit weitreichenden Rechten, das nur dann zum Einsatz kommt, wenn der normale Weg nicht funktioniert. Wer Just in Time Access einführt, braucht genau so einen Plan. Denn was passiert, wenn das System ausfällt, über das alle Adminrechte freigegeben werden?
Damit das Notfallkonto nicht selbst zur Schwachstelle wird, gelten ein paar Regeln:
- nur wenige Konten, die Zugangsdaten nach dem Vier-Augen-Prinzip verwahrt
- ein Alarm bei jeder einzelnen Nutzung
- regelmäßige Tests, ob der Zugang im Ernstfall auch funktioniert
- dokumentierte Ausnahmen von MFA- und Zugriffsregeln
- ein kurzes Review nach jedem Einsatz
Unterstützung gefällig?
Wir helfen dir, deine privilegierten Konten zu sortieren und Just-in-Time Access Schritt für Schritt einzuführen.
Zusammenspiel
Wie spielen JIT, PAM und IGA zusammen?
Just in Time Access entfaltet seine Wirkung erst im Zusammenspiel:
- Das IGA-Tool legt fest, wer grundsätzlich berechtigt ist, Adminrechte zu beantragen.
- Das PAM-Tool oder die JIT-Funktion deiner Plattform regelt, wann und wie lange jemand die Rechte hat, und zeichnet bei Bedarf auf, was passiert.
- ITDR erkennt, wenn ein privilegiertes Konto trotzdem missbraucht wird.
Ein Punkt, der oft untergeht: In der Rezertifizierung prüfst du dann nicht mehr nur, wer Adminrechte hat. Du prüfst, wer sie beantragen darf, und schaust dir dazu an, wie oft er das tatsächlich getan hat.
Wer ein ganzes Jahr lang kein einziges Mal Rechte angefordert hat, braucht vermutlich auch die Berechtigung dazu nicht mehr.
Fazit
Fazit: Adminrechte sind ein Werkzeug, kein Besitz
Dauer-Adminrechte sind bequem, machen aber aus jedem gestohlenen Zugang einen Generalschlüssel. Just-in-Time Access dreht das um: Rechte gibt es für eine Aufgabe, nicht für immer.
Das nimmst du mit:
- Zero Standing Privileges ist das Ziel, der Weg dahin geht Schritt für Schritt.
- Die Inventur ist der erste Schritt, noch vor der Toolauswahl.
- Befristete Rollen sind der schnellste Hebel gegen Dauerrechte.
- Notfallkonten gehören von Anfang an dazu.
- Das IGA-Tool regelt, wer darf. JIT regelt, wann.
Du willst wissen, wie viele Dauer-Adminrechte bei dir schlummern? Wir gehen gemeinsam deine privilegierten Konten durch und zeigen dir, welche du als Erstes befristen solltest. Sprich uns an.
FAQ
Häufige Fragen zu Just-in-Time Access
Was ist Just-in-Time Access?
Just-in-Time Access vergibt privilegierte Rechte nur für eine konkrete Aufgabe und einen begrenzten Zeitraum. Danach verfallen sie automatisch.
Was ist der Unterschied zwischen Least Privilege und Just-in-Time?
Least Privilege begrenzt, welche Rechte jemand hat. Just-in-Time begrenzt, wann und wie lange er sie hat.
Was ist ein Break Glass Account?
Ein Break Glass Account ist ein streng geschütztes Notfallkonto, das nur dann genutzt wird, wenn der reguläre Zugang ausfällt. Jede Nutzung sollte einen Alarm auslösen.
Brauche ich für Just-in-Time Access ein PAM-Tool?
Für einzelne Systeme reichen oft Bordmittel wie zeitlich begrenzte Rollen. Sobald du viele Systeme einheitlich steuern, Freigaben per Workflow abbilden, Sitzungen aufzeichnen oder Zugangsdaten zentral verwahren willst, brauchst du ein PAM-Tool.
Dieser Beitrag entstand mit KI-Unterstützung. Veröffentlicht von amiconsult GmbH, fachlich geprüft von Sina Ruland.