Tim Lipphardt
Head of Consulting
Zuletzt aktualisiert: 2. Oktober 2026
Alle Blogartikel
Was ist Privileged Access Management?

Privileged Access Management (PAM) ist der Teilbereich des Identity und Access Management, der privilegierte Accounts absichert: Admin-Accounts, Root-Zugriffe, Service Accounts und Maschinenidentitäten. PAM verwahrt deren Zugangsdaten in einem geschützten Tresor, vergibt erweiterte Rechte nur zeitlich begrenzt und protokolliert jede privilegierte Sitzung nachvollziehbar.
Was ist PAM?
Privileged Access Management schützt die Zugänge, die den größten Schaden anrichten können: Admin-Accounts, Root-Zugriffe und Service Accounts. Also genau die Accounts, auf die es Angreifer am meisten abgesehen haben.
PAM ist nicht gleich IAM
IAM regelt, wer in deinem Unternehmen worauf zugreifen darf. PAM geht einen Schritt weiter und sichert gezielt die Accounts ab, die weitreichende Rechte haben und damit besonders kritisch sind.
Warum das jetzt relevant ist
Cloud-Umgebungen, externe Dienstleister und hybride IT sorgen dafür, dass die Zahl privilegierter Zugänge ständig wächst. Ohne PAM fehlt dir die Kontrolle über genau die Accounts, die im Ernstfall alles entscheiden.
Worum geht’s?
Warum sind privilegierte Accounts das beliebteste Ziel von Angreifern?
Stell dir vor, jemand verschafft sich Zugang zu einem Admin-Account in deinem Unternehmen. Nicht zu irgendeinem Nutzerkonto, sondern zu einem mit vollen Rechten. Datenbanken, Server, Cloud-Infrastruktur, alles offen. Was als einzelner kompromittierter Zugang beginnt, kann innerhalb von Minuten das komplette Unternehmen lahmlegen. Genau deshalb ist Privileged Access Management heute so wichtig.
Das ist kein Worst-Case-Szenario aus dem Lehrbuch, sondern passiert regelmäßig. Laut dem Verizon Data Breach Investigations Report 2026 spielt der Missbrauch von Zugangsdaten bei 39 Prozent der untersuchten Datenpannen irgendwo im Angriffsverlauf eine Rolle. Und bei 48 Prozent waren Dritte beteiligt, also etwa Dienstleister, die mit eigenen Zugängen in deinen Systemen unterwegs sind.
Besonders beliebt sind dabei privilegierte Accounts mit den meisten Rechten. Logisch, denn warum sollte man sich mühsam durch ein System arbeiten, wenn ein einziger privilegierter Zugang reicht, um überall hinzukommen? PAM sorgt dafür, dass diese kritischen Zugänge nicht einfach offen herumliegen, sondern gezielt geschützt, überwacht und kontrolliert werden.
Definition
Was ist PAM? Privileged Access Management einfach erklärt
Privileged Access Management schützt alle Accounts, die mehr Rechte haben als ein normaler Nutzer oder die mit besonders sensiblen Berechtigungen arbeiten: klassische Admin-Accounts, Root-Zugriffe auf Server, Service Accounts, API-Keys oder Datenbank-Credentials. Viele davon gehören gar keinem Menschen, sondern sind Non-Human Identities. All diese Zugänge haben eines gemeinsam: Wenn sie in die falschen Hände geraten, ist der potenzielle Schaden enorm.
PAM sorgt dafür, dass privilegierte Credentials sicher verwahrt werden, dass Zugriffe nur dann gewährt werden, wenn sie wirklich nötig sind, und dass jede Aktion mit einem solchen Account nachvollziehbar dokumentiert wird. Das Ganze folgt dem Least Privilege Prinzip: Jeder bekommt nur die Rechte, die er für seine aktuelle Aufgabe tatsächlich braucht. Klingt nach gesundem Menschenverstand, ist in der Praxis aber überraschend selten sauber umgesetzt.
Abgrenzung
Was ist der Unterschied zwischen PAM, IAM und Access Management?
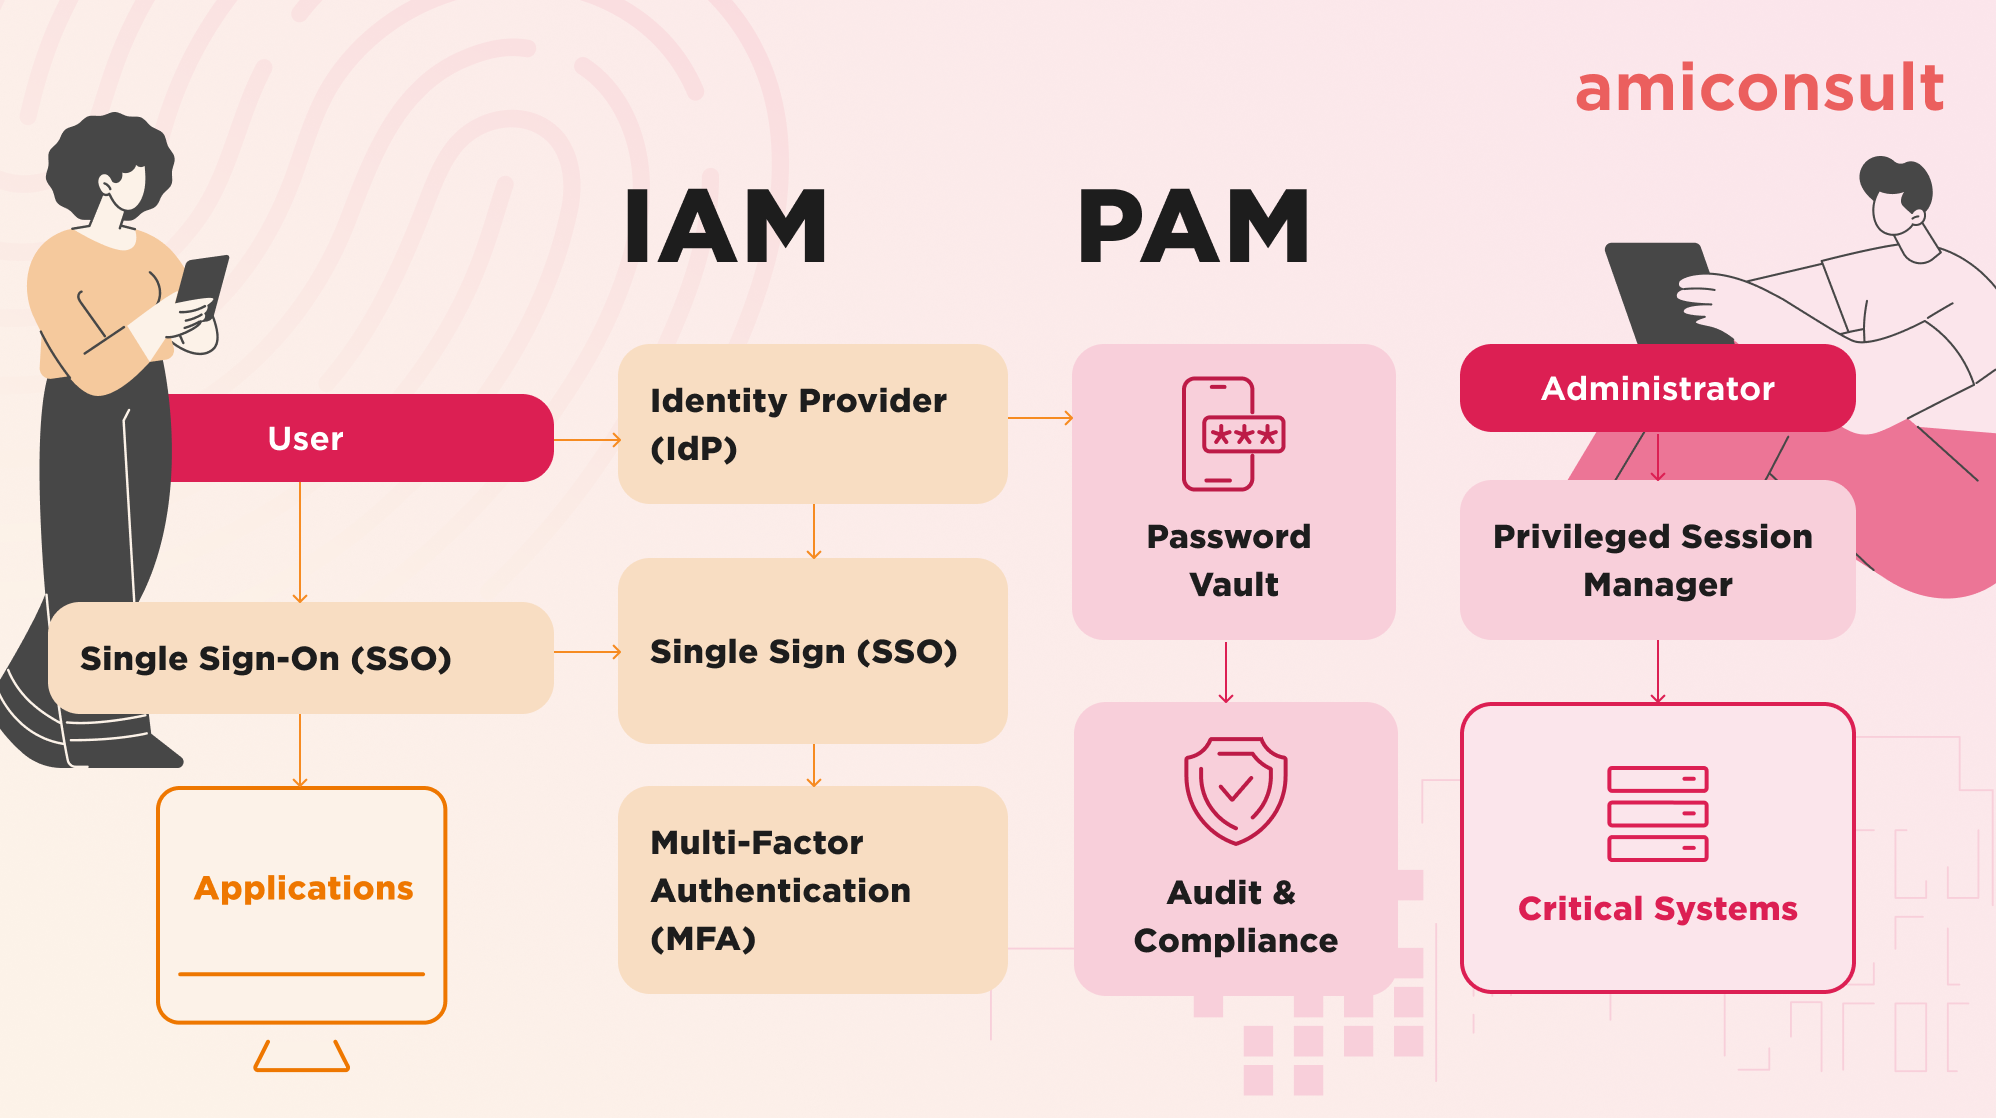
Die drei Begriffe tauchen oft zusammen auf und werden gerne mal durcheinandergeworfen. Dabei ist die Abgrenzung gar nicht so kompliziert, wenn man sich das Ganze als Schichten vorstellt: IAM ist das große Dach, Access Management der Türsteher und PAM der Schutz für den Tresorraum.
| IAM | Access Management | PAM | |
|---|---|---|---|
| Bild | Das große Dach | Der Türsteher | Der Schutz für den Tresorraum |
| Leitfrage | Wer bist du und was darfst du? | Bist du wirklich die Person, die du vorgibst zu sein? | Wer nutzt gerade welche Admin-Rechte, wie lange und wofür? |
| Für wen? | Alle Identitäten im Unternehmen | Alle Nutzer bei jedem Zugriff | Nur Accounts mit weitreichenden Rechten |
| Typische Funktionen | Benutzerkonten, Rollenmodelle, Berechtigungsvergabe, Lifecycle Management | Single Sign-On, Multi-Faktor-Authentifizierung, Conditional Access | Passwort-Vaulting, Just-in-Time Access, Session Monitoring, Credential Rotation |
Kurz gesagt: PAM ist die Spezialdisziplin innerhalb des IAM. Während IAM und Access Management sich um alle Nutzer kümmern, fokussiert sich PAM ausschließlich auf die Accounts, bei denen ein Fehler oder ein Angriff nicht nur ein einzelnes Konto betrifft, sondern potenziell ganze Systeme oder Infrastrukturen.
Sicherheitsrisiko
Was passiert ohne PAM? Risiken und Schwachstellen bei privilegierten Zugängen
In vielen Unternehmen sieht es bei privilegierten Zugängen noch ziemlich wild aus. Admin-Passwörter, die seit Jahren nicht geändert wurden. Shared Accounts, bei denen sich ein halbes Team denselben Zugang teilt. Service Accounts, die irgendwann mal eingerichtet wurden und seitdem vergessen vor sich hin schlummern. Und überhaupt administrative Vollzugriffe als dauerhaft zugewiesene Berechtigungen.
Das sind keine Randerscheinungen, sondern Alltag. In unseren PAM-Projekten bei amiconsult erleben wir fast immer dasselbe: Sobald wir gemeinsam mit dem Kunden die privilegierten Accounts inventarisieren, tauchen deutlich mehr davon auf, als das Team vorher geschätzt hat. Und wenn ein Admin-Passwort in einer Excel-Tabelle auf dem Shared Drive liegt, braucht es keinen ausgefeilten Hack. Da reicht ein falscher Klick.
Vertrauen ist gut, Kontrolle ist besser
Wie hängen PAM und Zero Trust zusammen?
Zero Trust ist in den letzten Jahren zu einem der wichtigsten Sicherheitskonzepte geworden. Die Grundidee, wie sie auch das BSI beschreibt: Vertraue niemandem, prüfe alles. Jeder Zugriff wird hinterfragt, egal ob er von außen oder aus dem eigenen Netzwerk kommt.
Und genau hier spielt PAM eine zentrale Rolle. Denn wenn du keinem Zugriff blind vertraust, dann gilt das erst recht für die Accounts mit den weitreichendsten Rechten. Es wäre widersprüchlich, eine Zero-Trust-Strategie aufzubauen und gleichzeitig Admin-Accounts ohne zusätzliche Absicherung laufen zu lassen.
Die wichtigsten PAM-Werkzeuge für Zero Trust
- Just-in-Time Access sorgt dafür, dass privilegierte Rechte nur dann vergeben werden, wenn sie tatsächlich gebraucht werden, und danach automatisch wieder entzogen werden.
- Session Monitoring macht transparent, was während eines privilegierten Zugriffs passiert, und liefert wertvolle Signale für Identity Threat Detection and Response.
- Passwort-Vaulting stellt sicher, dass Credentials sicher verwahrt sind und nicht dauerhaft im Klartext irgendwo herumliegen. Das gilt übrigens genauso für die Zugangsdaten von AI Agents.
Wer Zero Trust ernst meint, kommt an PAM also nicht vorbei. Es ist einer der Bausteine, der das Konzept von der Theorie in die Praxis bringt.
Unterstützung gefällig?
Du hast Fragen rund um Privileged Access Management oder willst wissen, wo du am besten ansetzt? Dann schreib uns gerne ganz unverbindlich eine Nachricht und lass Dich beraten!
Der richtige Zeitpunkt zum Handeln
Wann lohnt sich Privileged Access Management für dein Unternehmen?
Die kurze Antwort: Sobald es in deiner IT-Umgebung Accounts mit erweiterten Rechten gibt. Und die gibt es praktisch überall, auch in kleineren Unternehmen. PAM ist kein reines Enterprise-Thema.
Trotzdem gibt es ein paar typische Situationen, in denen das Thema besonders dringend wird:
- Deine Cloud-Landschaft wächst und du verlierst den Überblick über Admin-Zugänge in AWS, Azure oder Google Cloud.
- Externe Dienstleister greifen regelmäßig mit privilegierten Accounts auf deine Systeme zu und du kannst nicht genau nachvollziehen, was sie dort tun.
- Steigende Compliance-Anforderungen wie NIS2 oder ISO 27001 bringen das Thema auf den Tisch, weil Auditoren gezielt nach dem Umgang mit privilegierten Zugängen fragen.
Ein guter Indikator ist auch die ehrliche Antwort auf eine einfache Frage: Weißt du gerade, wie viele privilegierte Accounts es in deiner Umgebung gibt und wer darauf Zugriff hat? Wenn da auch nur ein bisschen Unsicherheit mitschwingt, lohnt es sich, genauer hinzuschauen.
FAQ
Häufige Fragen zu Privileged Access Management
PAM steht für Privileged Access Management. Gemeint ist die Absicherung, Steuerung und Überwachung von Accounts mit erweiterten Rechten, also zum Beispiel Admin-Accounts, Root-Zugriffe und Service Accounts.
IAM regelt für alle Identitäten im Unternehmen, wer worauf zugreifen darf. PAM ist ein Teilbereich davon und kümmert sich ausschließlich um privilegierte Accounts, bei denen ein Missbrauch besonders großen Schaden anrichten würde.
Privilegiert sind alle Accounts mit mehr Rechten als ein normaler Nutzer: Domain- und lokale Admins, Root-Zugänge auf Servern, Cloud-Admins in AWS, Azure oder Google Cloud, Datenbank-Accounts, Service Accounts, API-Keys und Notfall-Accounts wie Firefighter.
Bei Just-in-Time Access bekommt jemand privilegierte Rechte nur für eine konkrete Aufgabe und einen begrenzten Zeitraum. Danach werden die Rechte automatisch wieder entzogen, sodass keine dauerhaften Admin-Rechte herumliegen.
Nein. Sobald es Accounts mit erweiterten Rechten gibt, und das ist praktisch in jedem Unternehmen der Fall, lohnt sich Privileged Access Management. Der Umfang wächst einfach mit der Größe deiner IT-Landschaft.
NIS2 nennt PAM nicht wörtlich, verlangt aber in Artikel 21 unter anderem Konzepte für die Zugriffskontrolle und den Einsatz von Multi-Faktor-Authentifizierung. Für privilegierte Zugänge ist PAM in der Praxis der sauberste Weg, diese Anforderungen umzusetzen und im Audit nachzuweisen.
Fazit
Das solltest du mitnehmen
- Privilegierte Accounts sind das Hauptziel: Admin-Zugänge, Service Accounts und Root-Zugriffe sind für Angreifer besonders attraktiv, weil sie Zugang zu ganzen Infrastrukturen ermöglichen.
- PAM ergänzt dein IAM: Während IAM und Access Management sich um alle Nutzer kümmern, schützt Privileged Access Management gezielt die Accounts, bei denen der potenzielle Schaden am größten ist.
- Ohne PAM fehlt die Kontrolle: Geteilte Passwörter, verwaiste Accounts und fehlende Nachvollziehbarkeit sind Risiken, die sich mit PAM gezielt beseitigen lassen.
- PAM ist kein Nice-to-have: Ob Zero Trust, Cloud-Strategie oder Compliance, privilegierte Zugänge abzusichern ist ein Baustein, der in jeder modernen Sicherheitsarchitektur seinen Platz hat.
Du willst wissen, wie PAM in deiner Umgebung konkret aussehen kann? Wir bei amiconsult kennen die Lösungen, Anbieter und Best Practices rund um Privileged Access Management. In unserer PAM Beratung entwickeln wir mit dir eine Strategie, die zu deinem Unternehmen passt. Wir freuen uns auf deine Nachricht!