Tim Lipphardt
Head of Consulting
Alle Blogartikel
Access Management einfach erklärt: Definition, Prozess und Bausteine

Access Management regelt, wer was darf
Access Management ist der Teil des Identity und Access Managements, der steuert, wer auf welche Systeme, Daten und Anwendungen zugreifen darf. Die richtigen Personen bekommen zur richtigen Zeit den richtigen Zugriff, nicht mehr und nicht weniger.
Ein klarer Prozess statt Zuruf
Zugriffe werden beantragt, geprüft, vergeben, regelmäßig kontrolliert und wieder entzogen. Fehlt einer dieser Schritte, sammeln sich Berechtigungen an, die niemand mehr braucht.
Die richtigen Bausteine machen den Unterschied
SSO, MFA, RBAC und PAM sind keine Buzzwords, sondern konkrete Werkzeuge, die Sicherheit, Effizienz und Compliance messbar verbessern.
Definition
Was ist Access Management?
Montag, 8:30 Uhr. Dein neuer Kollege aus dem Vertrieb sitzt motiviert vor seinem Laptop. Nur: Er kommt nicht ins CRM, hat keinen Zugang zum Fileserver und die Marketing-Plattform zeigt eine Fehlermeldung. Klingt bekannt? Genau hier fängt Access Management an.
Kurz gesagt: Access Management, auf Deutsch Zugriffsverwaltung oder Zugriffskontrolle, steuert, welche Benutzer auf welche Ressourcen zugreifen dürfen und unter welchen Bedingungen. Es ist ein zentraler Baustein im Identity und Access Management. Während Identity Management die Frage klärt „Wer bist du?“, beantwortet Access Management die Folgefrage: „Was darfst du?“
Konkret: Access Management steuert, welche Benutzer auf welche Ressourcen zugreifen dürfen. Anwendungen, Datenbanken, Cloud-Services, Netzwerke, physische Systeme. Die richtigen Personen bekommen zur richtigen Zeit den richtigen Zugriff. Nicht mehr, nicht weniger.
In der Praxis ist das selten simpel. Moderne IT-Landschaften bestehen aus Dutzenden Cloud-Diensten, On-Prem-Systemen und Drittanbieter-Lösungen, die alle verknüpft sein wollen. Genau deshalb braucht es ein Access Management, das über alle Systeme hinweg konsistent funktioniert.
Access Management vs. Identity Management
Die beiden Begriffe werden oft in einen Topf geworfen, beantworten aber unterschiedliche Fragen. Identity Management kümmert sich um die digitale Identität selbst: Wer gibt es im Unternehmen, welche Daten gehören zu einer Person, und was passiert bei Eintritt, Wechsel oder Austritt?
Access Management setzt darauf auf und entscheidet bei jedem Zugriff, ob er erlaubt ist.
| Identity Management | Access Management | |
|---|---|---|
| Kernfrage | Wer bist du? | Was darfst du? |
| Aufgabe | Identitäten anlegen, pflegen, löschen | Zugriffe prüfen, erlauben, verweigern |
| Typische Werkzeuge | Verzeichnisdienst, Identity Lifecycle Management | SSO, MFA, RBAC, PAM |
| Zeitpunkt | Bei Eintritt, Wechsel, Austritt | Bei jedem einzelnen Zugriff |
Das bedeutet konkret: Ohne saubere Identitäten kein sauberes Access Management. Und ohne Access Management bringen dir die schönsten Identitätsdaten nichts.
Erst prüfen, dann freigeben
Authentifizierung und Autorisierung: Die zwei Säulen des Access Managements
Access Management basiert auf zwei Prozessen, die zusammengehören, aber unterschiedliche Aufgaben erfüllen.
Authentifizierung: Bist du wirklich du?
Authentifizierung prüft die Identität eines Benutzers. Du beweist dem System, dass du die Person bist, für die du dich ausgibst. Klassisch über Benutzername und Passwort, heute immer häufiger über zusätzliche Faktoren: ein Code auf dem Smartphone, ein Fingerabdruck oder ein Hardware-Token.
Autorisierung: Was darfst du tun?
Nach erfolgreicher Authentifizierung folgt die Autorisierung. Das System entscheidet anhand von Richtlinien und Rollen, welche Aktionen du ausführen und auf welche Ressourcen du zugreifen darfst.
Ein Beispiel: Dein Vertriebler von vorhin meldet sich am CRM an (Authentifizierung bestanden). Er darf Kundendaten einsehen und Angebote erstellen, aber keine Systemeinstellungen ändern oder Nutzer anlegen. Das ist Autorisierung in Aktion.
In klassischen Login-Prozessen kommt zuerst die Authentifizierung. Erst wenn die Identität geprüft ist, kann das System entscheiden, was ein Nutzer darf.
Der Prozess
Der Access-Management-Prozess: von Antrag bis Entzug
Access Management ist nicht nur Technik, sondern vor allem ein Prozess. Auch ITIL, das bekannte Framework für IT-Service-Management, beschreibt Access Management als eigenen Prozess: Berechtigte Nutzer sollen Services nutzen können, Unberechtigte eben nicht. In der Praxis läuft das in fünf Schritten ab.
- Antrag: Jemand braucht einen Zugriff, zum Beispiel der neue Vertriebler aufs CRM. Idealerweise passiert das nicht per Mail an die IT, sondern über ein Self-Service-Portal mit klaren Rollen zur Auswahl.
- Prüfung und Genehmigung: Die Führungskraft oder der Systemverantwortliche gibt den Zugriff frei. Grundlage ist dein Berechtigungskonzept. Kritische Kombinationen, etwa Rechnungen anlegen und freigeben, fallen hier durch die Funktionstrennung auf.
- Vergabe: Die Berechtigung wird im Zielsystem eingerichtet, im besten Fall automatisch über das IAM-System. Kein Ticket, das drei Tage im Backlog liegt.
- Überwachung und Review: Zugriffe werden protokolliert und regelmäßig überprüft. Bei der Rezertifizierung bestätigen Verantwortliche, ob jemand eine Berechtigung noch braucht.
- Entzug: Wechselt jemand die Abteilung oder verlässt das Unternehmen, werden Zugriffe entzogen. Und zwar sofort, nicht erst beim nächsten Audit.
Ein Beispiel: Stell dir vor, eine Projektleiterin bekommt für ein halbes Jahr Zugriff auf die Finanzplanung. Ohne sauberen Prozess hat sie diesen Zugriff drei Jahre später immer noch. Mit Ablaufdatum oder Just-in-Time Access verschwindet er automatisch, sobald das Projekt endet.
Die wichtigsten Bausteine
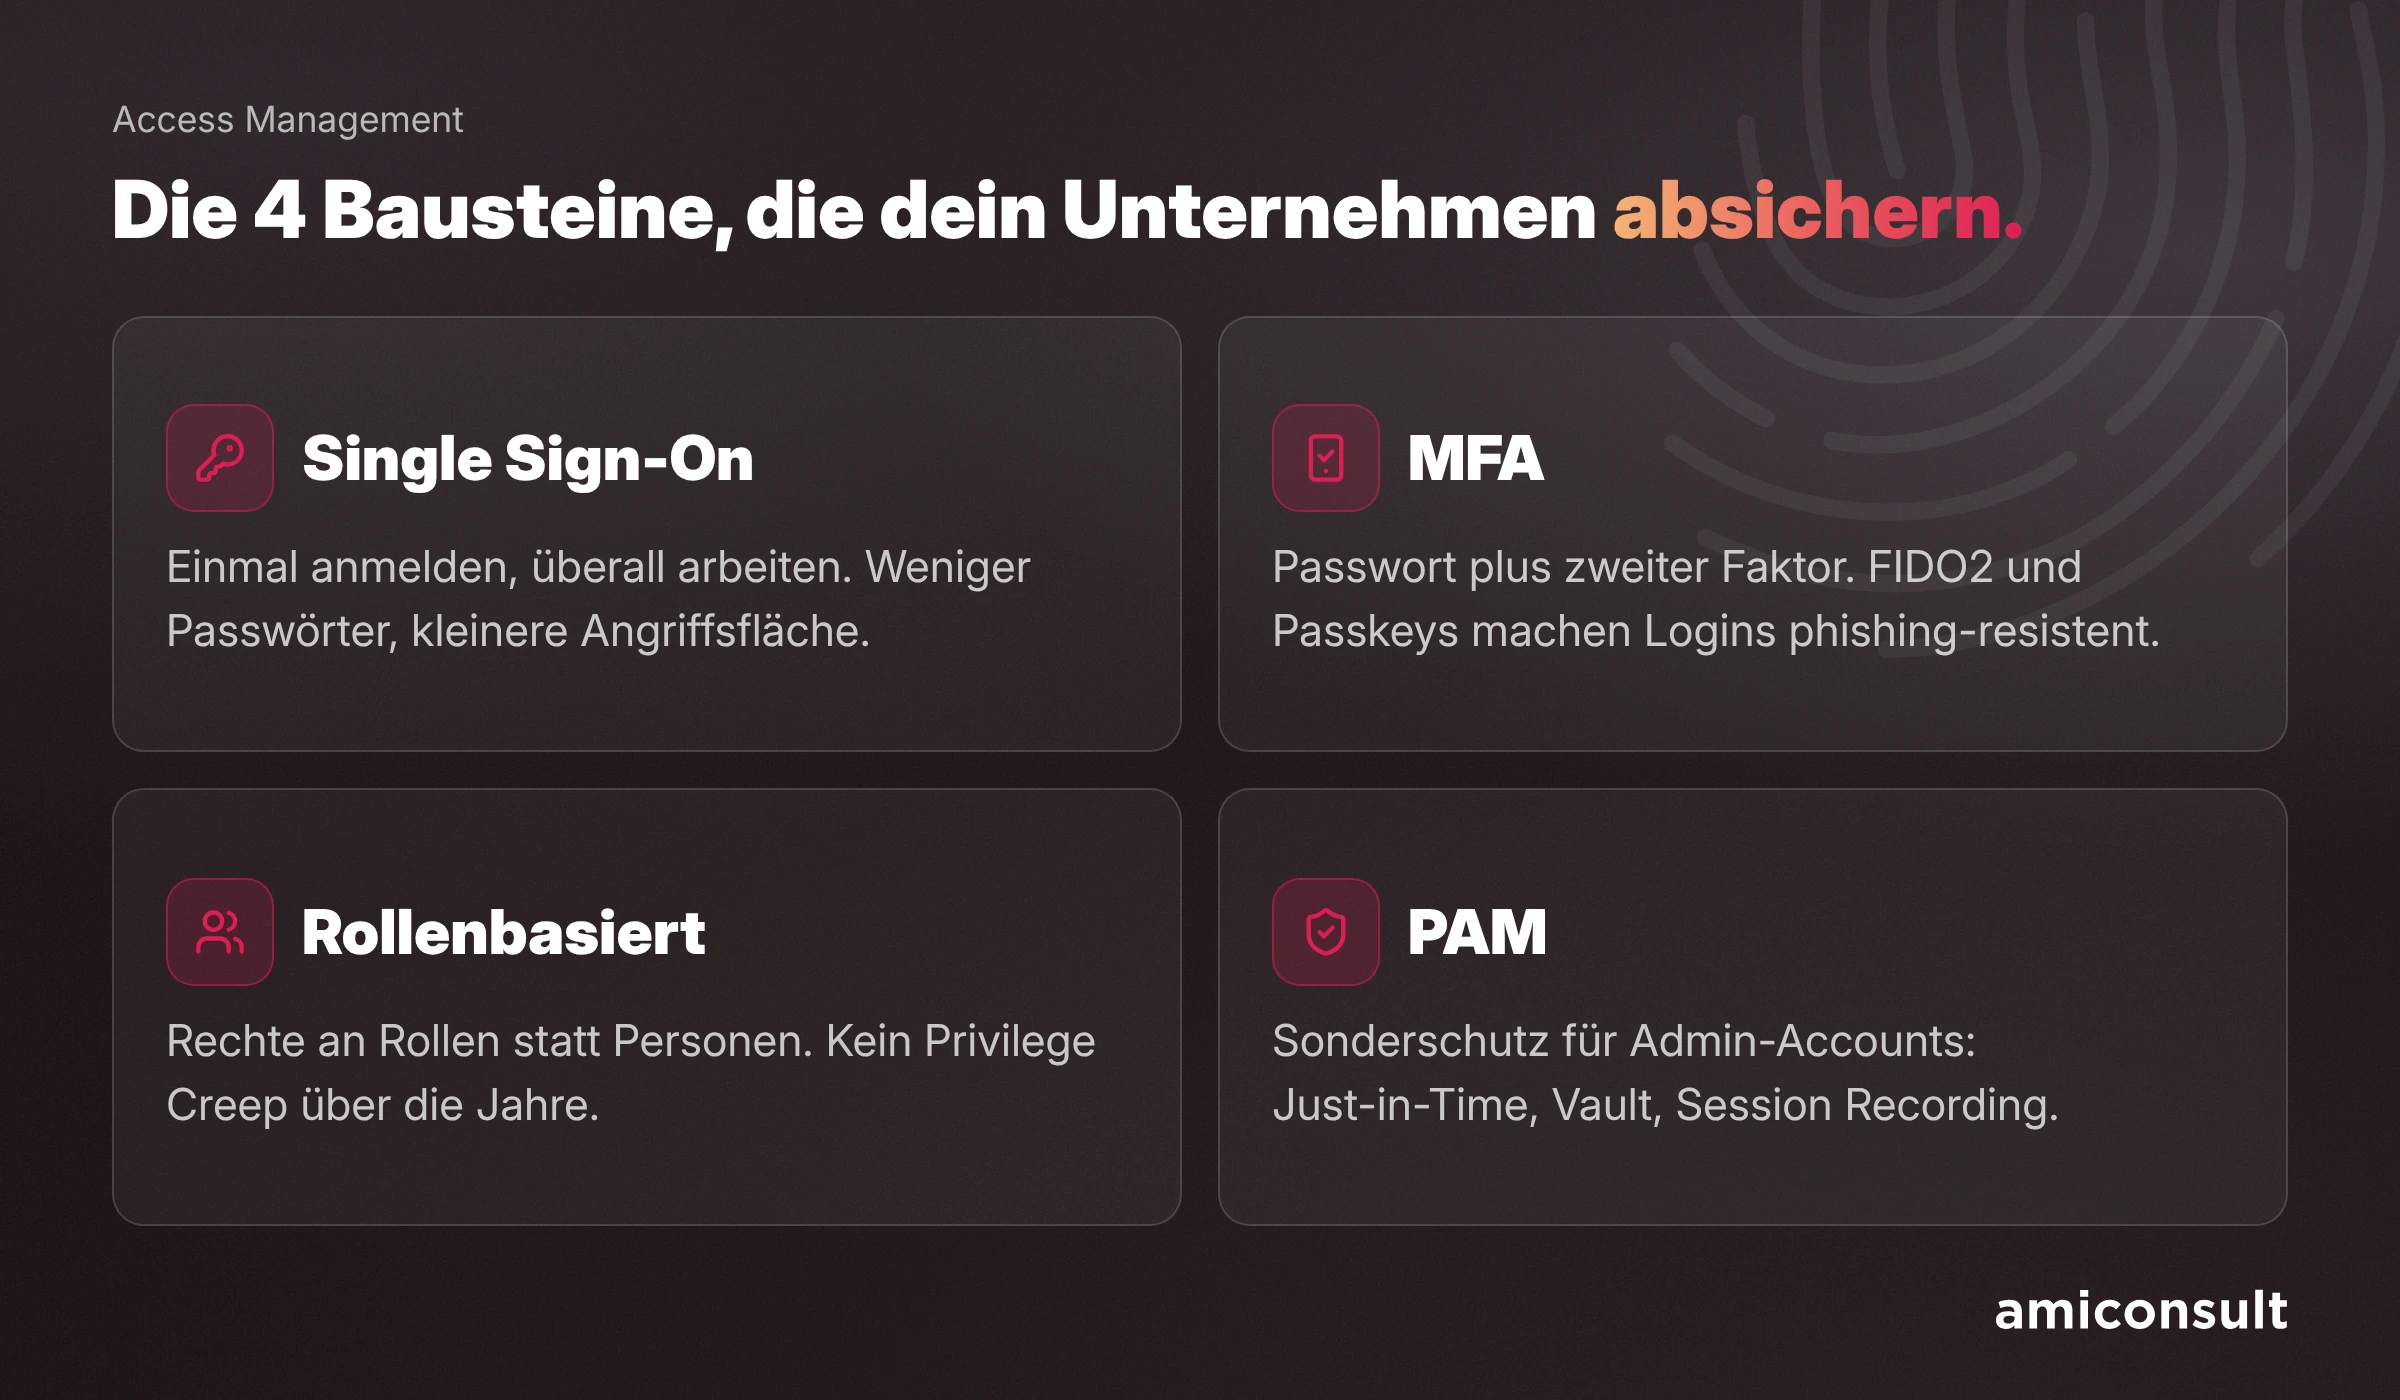
Die wichtigsten Bausteine im Access Management
Access Management besteht aus mehreren Bausteinen, die einzeln nützlich sind, ihre volle Wirkung aber im Zusammenspiel entfalten.
Strategische Bedeutung
Warum Access Management heute strategisch wichtig ist
Access Management war lange ein Thema, das in der IT-Abteilung administriert wurde. Heute ist es ein strategischer Baustein für Sicherheit, Compliance und Geschäftsgeschwindigkeit.
Zero Trust braucht starkes Access Management
In einer Zero-Trust-Architektur gibt es kein implizites Vertrauen. Jeder Zugriff wird verifiziert, egal ob von innerhalb oder außerhalb des Netzwerks. Das funktioniert nur mit einem Access Management, das Authentifizierung und Autorisierung konsequent durchsetzt. Die Frage ist nicht mehr nur „Bist du im richtigen Netzwerk?“, sondern „Wer bist du, unter welchen Bedingungen greifst du zu, und darfst du das?“
Compliance als Treiber
Passwordless ist auf dem Vormarsch
Passkeys, biometrische Verfahren und FIDO2 gewinnen weiter an Bedeutung. Unternehmen, die ihr Access Management jetzt modernisieren, sind für diesen Wandel vorbereitet.
Unterstützung gefällig?
Du willst dein Access Management auf ein solides Fundament stellen? Wir helfen dir dabei, die richtige Architektur für dein Unternehmen zu finden.
Teil der Identity Fabric
Access Management als Teil der Identity Fabric
Access Management entfaltet seine volle Wirkung erst als Teil einer integrierten IAM-Architektur, die häufig als Identity Fabric bezeichnet wird. Dieser modulare Rahmen verbindet alle IAM-Bausteine über Cloud, Hybrid und On-Premise hinweg zu einer konsistenten Identitätsinfrastruktur.
FAQ
Häufige Fragen zu Access Management
Was versteht man unter Access Management?
Access Management steuert, wer auf welche Systeme, Daten und Anwendungen zugreifen darf. Es prüft die Identität eines Nutzers (Authentifizierung) und entscheidet anschließend, welche Aktionen er ausführen darf (Autorisierung).
Was ist der Unterschied zwischen Identity Management und Access Management?
Identity Management verwaltet die digitalen Identitäten selbst, also wer im Unternehmen existiert und welche Daten dazugehören. Access Management entscheidet bei jedem Zugriff, ob diese Identität eine bestimmte Ressource nutzen darf.
Was ist Access Management nach ITIL?
In ITIL ist Access Management ein Prozess im IT-Service-Management. Er sorgt dafür, dass berechtigte Nutzer Services nutzen können und unberechtigte nicht. Dazu gehören Antrag, Prüfung, Vergabe, Überwachung und Entzug von Zugriffsrechten.
Welche Methoden gibt es im Access Management?
Die wichtigsten sind Single Sign-On, Multifaktor-Authentifizierung, rollenbasierte Zugriffskontrolle (RBAC), attributbasierte Zugriffskontrolle (ABAC) und Privileged Access Management für besonders kritische Konten.
Fazit
Access Management ist kein Nice-to-have, sondern Pflicht
Access Management ist nicht optional. Es ist eine Grundlage für sichere, nachvollziehbare und effiziente Zugriffe in deinem Unternehmen.
Authentifizierung und Autorisierung gehören zusammen, und ein klarer Prozess von Antrag bis Entzug sorgt dafür, dass Berechtigungen nicht einfach liegen bleiben. SSO, MFA, RBAC und PAM sind die zentralen Bausteine, einzeln nützlich, gemeinsam stark. Zero Trust und Compliance treiben das Thema. Wer Access Management strategisch aufstellt, erfüllt regulatorische Anforderungen und stärkt seine Sicherheitsarchitektur.
Wir bei amiconsult kennen die Lösungen, Trends und Anbieter rund um Access Management und unterstützen dich dabei, eine Architektur aufzubauen, die zu deinem Unternehmen passt. Sprich uns an!
Dieser Beitrag entstand mit KI-Unterstützung. Veröffentlicht von amiconsult GmbH, fachlich geprüft von Sina Ruland.